メール、ファイル共有、スケジュール、チャット、オンライン会議など、日々の業務を支える「グループウェア」。
Google WorkspaceやMicrosoft 365、サイボウズ Office、Garoon、desknet's NEOなどのクラウド型グループウェアに加え、Slackなどのコラボレーションツールも、企業の情報共有やコミュニケーションを支える重要なクラウドサービスとして利用されています。
クラウド型のグループウェアは、自社でサーバーを用意する必要がなく、インターネットにつながれば場所を問わず利用できるなど、中小企業にとっても非常に便利な仕組みです。
一方で、
「大手のクラウドサービスを使っているから安全だろう」
「セキュリティはサービス提供会社がやってくれているはず」
と考えて、導入時の設定のまま使い続けてはいないでしょうか。
クラウドサービスでは、システム基盤そのもののセキュリティ対策は主にサービス提供事業者が行います。しかし、誰にアカウントを与えるのか、どこまで権限を持たせるのか、社外への共有を認めるのか、どの端末からアクセスできるようにするのかといった部分は、利用する企業側で管理する必要があります。
IPA(情報処理推進機構)の「中小企業の情報セキュリティ対策ガイドライン 第4.0版」でも、クラウドサービスでは事業者側の対策を確認するとともに、利用者である自社の役割と責任を把握し、自社でしかできない対策を実施することが重要とされています。
今回は、特定の製品だけに限定せず、中小企業がクラウドグループウェアを利用するときに確認しておきたいセキュリティ設定と運用のポイントを解説します。
Google WorkspaceやMicrosoft 365については具体例として一部取り上げますが、基本的な考え方はその他のクラウドグループウェアにも共通します。
※利用できる機能や設定項目は、サービスや契約プランによって異なります。
①「クラウドだから安全」とは限らない
まず理解しておきたいのは、クラウドサービスを利用することと、自社のセキュリティ対策が完了することは同じではない、という点です。
たとえば、どれほど安全性の高いクラウドサービスを利用していても、
❌ 多要素認証が設定されていない
❌ 退職者のアカウントが残っている
❌ 必要以上の管理者権限を与えている
❌ 社外へ自由にファイルを共有できる
❌ 個人アカウントで業務データを扱っている
❌ 外部アプリが業務データへアクセスしている
❌ ログを一度も確認していない
といった状態であれば、不正アクセスや情報漏えいにつながる可能性があります。
IPAの「中小企業のためのクラウドサービス安全利用の手引き」でも、管理担当者、利用者の範囲、認証、バックアップ、サービス終了時のデータ、契約条件など、利用企業側で確認すべき事項が整理されています。
重要なのは、「どのサービスを導入したか」だけではなく、自社がそのサービスをどのような設定・ルールで利用しているかです。
② 多要素認証(MFA)を設定する
クラウドグループウェアで、まず確認したいのが多要素認証(MFA)です。
IDとパスワードだけでログインできる場合、フィッシングなどによって認証情報が盗まれると、第三者にクラウドサービスへ不正ログインされる可能性があります。
多要素認証では、パスワードだけでなく、認証アプリやセキュリティキー、パスキーなど、別の認証要素を組み合わせます。
特に優先して対策したいのが、管理者アカウントです。
管理者アカウントが乗っ取られると、一般ユーザーの追加・削除、パスワードやアクセス権限の変更、各種セキュリティ設定の変更など、大きな影響を受ける可能性があります。
Google Workspaceでは管理者アカウントへの2段階認証(2SV)の適用が進められており、Microsoftも管理者アカウントへのMFAを重要な対策として案内しています。
まずは、
「MFAが有効になっているか」
「管理者だけでなく一般利用者にも適用しているか」
「適切な認証方法を利用しているか」
を確認してみましょう。
(参考)アカウント管理とは?退職者ID・共用ID・管理者権限を放置するリスク
③ 管理者権限を必要以上に与えない
中小企業では、
「パソコンに詳しいから」
「最初に設定してもらったから」
といった理由で、複数の社員が強い管理者権限を持ったままになっていることがあります。
しかし、管理者アカウントが多ければ、それだけアカウントが侵害された場合のリスクも増えます。
そこで重要になるのが「最小権限」の考え方です。
業務に必要な範囲だけ権限を与え、必要がなくなったら解除します。
Microsoftでも、管理者権限について最小権限の原則を適用し、管理者数や特権ロールを必要最小限にすることを推奨しています。
定期的に、
「現在の管理者は誰か」
「その人にその権限が本当に必要か」
「退職者や異動者の権限が残っていないか」
を確認しましょう。
日常業務用のアカウントと管理作業用のアカウントを分ける方法も、管理者アカウントを守る対策の一つです。
④ 入社・異動・退職時のアカウント管理を決める
クラウドグループウェアでは、「アカウントを作る」ときだけでなく、「使わなくなったとき」の管理が重要です。
特に注意したいのが退職者です。
退職後もアカウントが利用できる状態であれば、メールや社内ファイル、顧客情報などへアクセスできてしまう可能性があります。
ただし、退職者のアカウントをすぐ削除すればよいとも限りません。
メール、ファイル、予定表など、会社として引き継ぐ必要のあるデータが残っていることがあるためです。
Google Workspaceの共有ドライブでは、ファイルは個人ではなく組織側が所有するため、作成した社員が退職しても共有ドライブ内のファイルは残ります。Microsoft 365でも、削除したユーザーのOneDriveについて保持期間を設定する仕組みがあります。
退職時には、
アカウントへのアクセス停止 → データの確認・引継ぎ → メール等の対応 → 共有設定や外部アプリ連携の確認 →アカウントの無効化・削除等の最終整理
という手順をあらかじめ決めておくとよいでしょう。
退職者アカウントは、必要なデータの引継ぎや保存を確認したうえで、無効化、ライセンス解除、削除など、自社の運用に応じた最終処理を行います。
また、社員が会社の管理下にない個人のGoogleアカウントやMicrosoftアカウントなどを業務に使用することにも注意が必要です。
個人アカウントに業務データが保存されると、会社側でアクセス停止や権限確認、退職時のデータ回収などが難しくなる場合があります。
業務情報は原則として会社が管理するアカウント・保存場所を利用するという基本ルールを決めておくことも重要です。
(参考)アカウント管理とは?退職者ID・共用ID・管理者権限を放置するリスク
⑤ ファイルの「外部共有」を確認する
クラウドグループウェアでは、取引先や外部の専門家などと簡単にファイルを共有できます。
非常に便利な機能ですが、
「リンクを知っていれば閲覧できる」
「社員が自由に社外へ共有できる」
「以前共有した取引先が現在もアクセスできる」
といった状態になっている可能性もあります。
外部共有そのものが問題なのではありません。
取引先との共同作業など、業務上必要になる場面も多いためです。
重要なのは、
「誰が外部共有できるのか」
「どの範囲まで共有できるのか」
「誰と共有しているのか」
「いつまで共有するのか」
を会社側で把握できる状態にすることです。
Google Workspaceでは外部共有の範囲を組織単位などで設定でき、Microsoft 365でもSharePointやOneDriveについて組織やサイト単位で共有範囲を制御できます。
一度共有したファイルについても、必要がなくなった時点でアクセス権を解除するなど、定期的な確認が必要です。
(参考)委託先管理とは?外注先・取引先のセキュリティリスクをどう確認するか
⑥ 外部アプリ・サービスとの連携を確認する
見落とされやすいのが、クラウドグループウェアと外部サービスとの連携です。
勤怠管理、営業支援、オンライン会議、ファイル共有、生成AIなど、さまざまなサービスで、
「Googleでログイン」
「Microsoftアカウントでログイン」
といった機能を利用する機会が増えています。
その際、外部アプリに対してメール、カレンダー、連絡先、ファイルなどへのアクセスを許可している場合があります。
便利な一方で、社員が会社の把握していないサービスを自由に連携すると、業務情報が想定外の外部サービスに渡る可能性があります。
Google Workspaceでは、管理者がGoogle Workspaceのデータにアクセスする外部アプリを確認・制御できます。Microsoft 365でも、外部アプリが組織データへのアクセスを求めた際に、ユーザー自身の同意を認めるか、管理者承認を必要とするかなどを管理できます。
定期的に、
「どの外部アプリが連携されているか」
「そのアプリは現在も必要か」
「どの情報へのアクセスを許可しているか」
を確認しましょう。
会社として利用可能なクラウドサービスや生成AIサービスを整理し、必要に応じて承認ルールを設けることも有効です。
(参考)生成AIを業務で使っても大丈夫?無料AI・有料AI・個人アカウント利用のリスクと安全な使い方
⑦ SPF・DKIM・DMARCなどのメール認証を確認する
クラウドグループウェアでメールを利用している場合は、メール認証も確認しておきましょう。
代表的なのが、
| SPF | 自社ドメインのメールを送信してよいサーバーを示す仕組み |
| DKIM | メールに電子署名を付け、送信元やメール内容の正当性を確認する仕組み |
| DMARC | SPFやDKIMの認証結果を利用し、自社ドメインをかたったメールをどのように扱うかを定める仕組み |
です。
これらを適切に設定することで、自社ドメインをかたった「なりすましメール」への対策につながります。GoogleもSPF・DKIM・DMARCの設定を案内しています。
ただし、メール認証はグループウェアの管理画面だけで完結しない場合があります。
たとえば、自社ドメインから、
- メールマガジン
- 問い合わせフォーム
- CRM・MAツール
- 営業支援ツール
などを利用してメールを送信している場合、それらも含めて設定を確認する必要があります。
誤った設定をすると正規のメールが届きにくくなる場合もあるため、不明な場合は専門家へ確認しながら進めることをおすすめします。
(参考)DMARCとは?なりすましメール対策の基本を中小企業向けに解説
⑧ ログとアラートを「記録するだけ」で終わらせない
万が一、不正アクセスや情報漏えいが起きたとき、
「誰が」
「いつ」
「どこから」
「何をしたのか」
を確認するために重要なのがログです。
Google Workspaceでは、管理者がGoogle Driveにおけるファイル作成、編集、削除、ダウンロードなどのログを確認でき、契約内容によってはより高度な調査機能も利用できます。
Microsoft 365でも、監査機能を利用してユーザーや管理者による各種操作を確認することができます。
ただし、「ログが残っているから安心」ではありません。
誰も確認しなければ、異常に気づくことができないからです。
たとえば、
- 普段とは異なる地域や環境からのログイン
- 短時間での大量ファイル操作
- 大量の社外共有
- 管理者権限の変更
- 外部アプリへの新たなアクセス許可
など、自社としてどのような事象を確認するのかを決めておくことが重要です。
自社だけで常時監視することが難しい場合は、アラート機能や外部の監視サービスを活用する方法もあります。
(参考)ログ監視・UEBAとは?「普段と違う」不審な行動に気づくためのセキュリティ対策
⑨ スマートフォンや私物端末からの利用も確認する
クラウドサービスの大きな特徴は、会社のパソコンだけでなく、自宅のパソコンやスマートフォンなどからも利用できることです。
これは便利である一方、
「どの端末から会社の情報にアクセスされているのか分からない」
という状態になりやすい点にも注意が必要です。
特に私物端末(BYOD)を認める場合には、
❇️ どの端末からアクセスしてよいか
❇️ OSを最新状態にしているか
❇️ 画面ロックを設定しているか
❇️ 会社データを端末内へ保存してよいか
❇️ 紛失した場合にどう対応するか
❇️ 退職時にクラウドへのアクセスをどう停止するか
などをあらかじめ決めておきましょう。
すべての端末を高度な仕組みで管理することが難しい中小企業でも、まずは「誰が、どの端末で利用しているか」を把握するところから始めることができます。
(参考)BYOD対策とは?私物スマホ・私物PCの業務利用をどこまで認めるべきか
⑩「クラウドに保存=バックアップ完了」と考えない
もう一つ注意したいのが、データの保存とバックアップです。
クラウドグループウェアには、削除したデータの復元、バージョン履歴、データ保持などの機能が備わっている場合があります。
しかし、
「クラウド上にデータがあるからバックアップは考えなくてもよい」
とは限りません。
利用できる復元機能や保持期間は、サービスや契約プラン、管理者の設定によって異なります。
IPAのクラウドサービス安全利用チェックシート(P.3)でも、「バックアップに責任を持つ」ことが利用企業側の確認項目として挙げられています。
自社として、
「誤ってファイルを削除したら、いつまで戻せるのか」
「社員が退職した場合、データはどこまで残るのか」
「大量のファイルが破損・暗号化された場合、どう復旧するのか」
「サービスが利用できなくなった場合、重要情報をどう確保するのか」
を確認しておきましょう。
クラウドサービス側に用意されている機能だけで十分なのか、別のバックアップが必要なのかは、自社が扱う情報の重要度や必要な復旧水準によって判断する必要があります。
(参考)バックアップがあっても安心できない?|破壊されるバックアップと対策の考え方
まずは自社の「現在地」を確認する
ここまで多くの項目を紹介しましたが、最初からすべてを完璧にする必要はありません。
まずは現在の利用状況と設定を確認してみましょう。
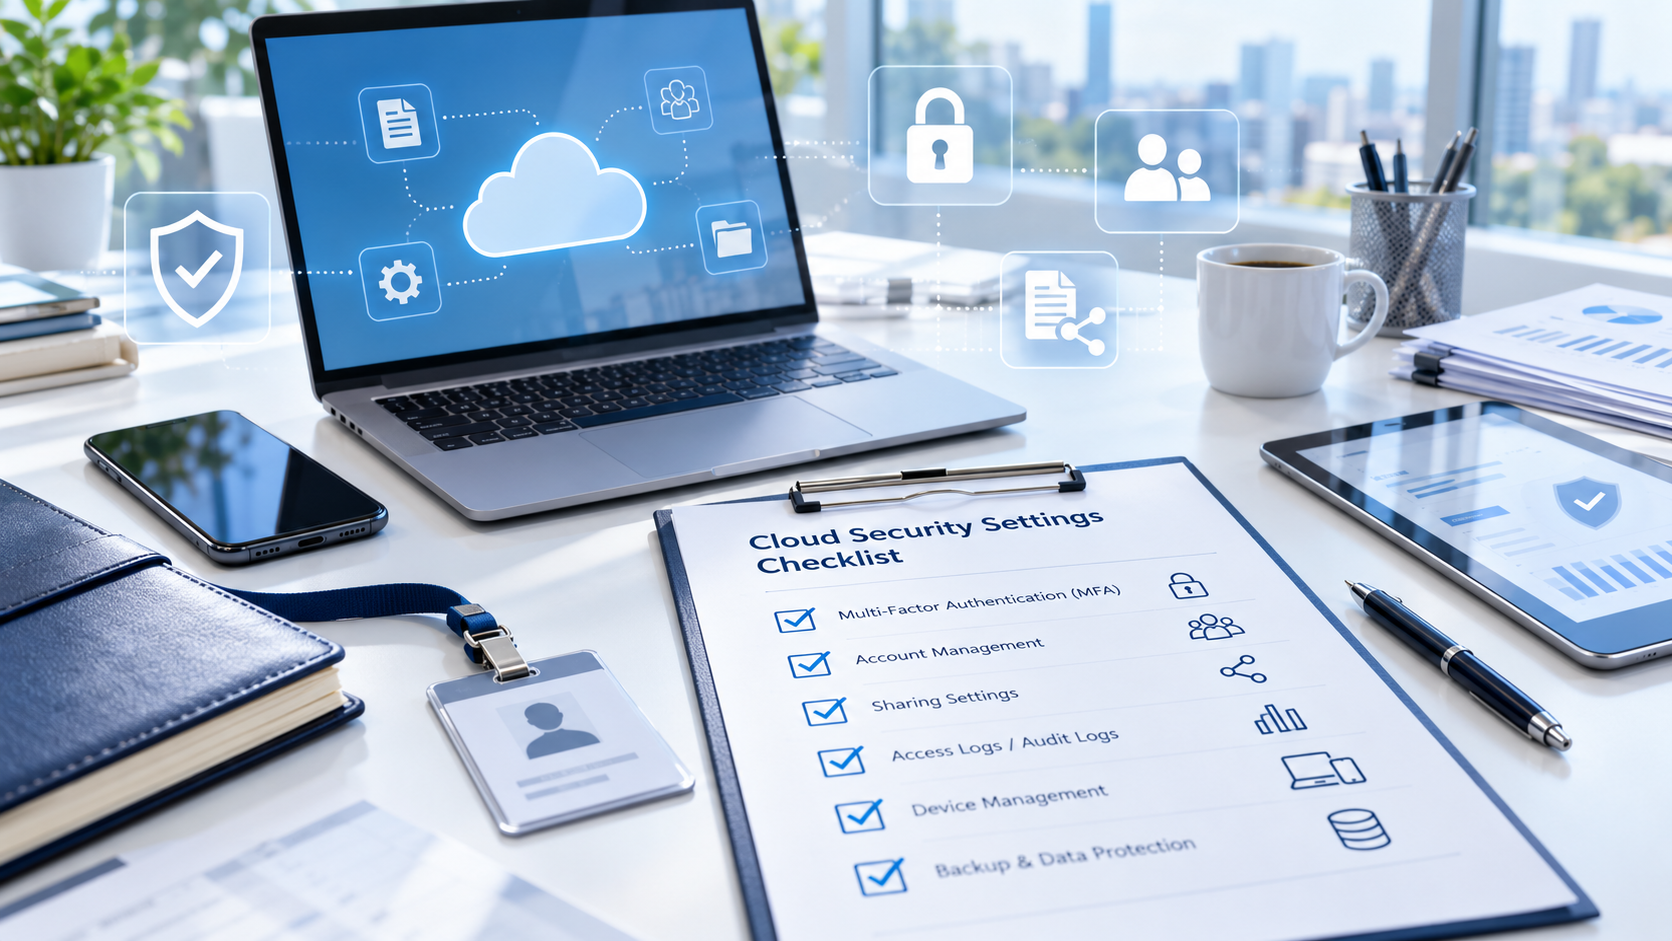
| 確認項目 | 主な確認ポイント |
| 多要素認証 | MFAが適用されているか、対象外の利用者はいないか |
| 管理者権限 | 管理者が多すぎないか、必要最小限の権限か |
| アカウント | 退職者・休眠・不要なアカウントが残っていないか |
| 個人アカウント | 業務データが会社管理外のアカウントに保存されていないか |
| 外部共有 | 誰が、何を、どこまで社外共有できる設定か |
| 外部アプリ | 不要・不明なサービスにデータアクセスを許可していないか |
| メール認証 | SPF・DKIM・DMARC等が適切に設定されているか |
| ログ・アラート | 何を確認し、異常時に誰が対応するか |
| 利用端末 | 私物端末を含め、どの端末から利用されているか |
| データ保持・復旧 | 削除・退職・障害時にどこまでデータを戻せるか |
できていない項目があっても、すぐに新しい製品を導入する必要があるとは限りません。
現在使用しているクラウドグループウェアに、すでに利用できるセキュリティ機能が用意されている場合もあります。
まずは、
✴️「できていること」
✴️「できていないこと」
✴️「すぐに対応すること」
✴️「今後検討すること」
に分けて整理すると、取り組みやすくなります。
セキュリティ設定は「一度やれば終わり」ではない
クラウドグループウェアのセキュリティでは、導入時の設定だけでなく、その後の運用が重要です。
社員の入社・異動・退職、新しいクラウドサービスの追加、取引先との共有、働き方の変化などによって、適切な設定も変わります。
たとえば半年に一度、あるいは人事異動や新しいサービス導入のタイミングなどで、
✅ アカウント
✅ 管理者権限
✅ MFA
✅ 外部共有
✅ 外部アプリ
✅ 利用端末
✅ ログ
✅ バックアップ・データ保持
を確認する仕組みを作っておくとよいでしょう。
さらに、
「退職者が出たら誰がアカウントを停止するのか」
「社外共有は誰の判断で行うのか」
「新しいクラウドサービスを利用するときは誰に確認するのか」
「不審なログインがあったら誰へ連絡するのか」
といった社内ルールまで決めておくことで、設定と実際の運用がつながります。
まとめ|新しい製品を導入する前に、今ある環境を確認する
クラウドグループウェアは、中小企業の業務を効率化する便利な仕組みです。
しかし、サービスを導入しただけでセキュリティ対策が完了するわけではありません。
多要素認証、管理者権限、アカウント、外部共有、外部アプリ、メール認証、ログ、端末、データ保持など、利用企業側で確認・管理しなければならない項目があります。
新しいセキュリティ製品を追加する前に、まずは現在利用しているクラウドサービスにどのような機能があり、どこまで活用できているのかを確認してみることも重要です。
LYSTは中小企業の実務に近い立場から、現在の利用状況やセキュリティ設定の確認、アカウント・権限管理、情報共有ルール、クラウドサービス利用ルールなどの整理をご支援しています。
「何を確認すればよいのか分からない」
「設定が適切なのか判断できない」
「社内ルールと実際の運用が合っていない」
といった段階から、現状を一緒に整理することも可能です。
より専門的な設定変更やシステム構築などが必要な場合には、必要に応じて専門知識を持つベンダー等との連携も含め、適切な対応方法を検討します。
まずは、自社が現在どのようにクラウドサービスを利用しているのかを把握することから始めてみてはいかがでしょうか。