会社がトラブルに巻き込まれたとき、損害賠償などの責任を負うのは会社だけだと思っていませんか。
実は、会社の経営判断や管理体制に問題があった場合、社長や取締役などの役員個人が損害賠償を請求されることがあります。
例えば、情報漏えい事故、取引先とのトラブル、不適切な会計処理、労務管理の問題などです。
「役員への損害賠償請求」というと、上場企業や大企業の話のように感じるかもしれません。しかし、役員が負う法的責任は、会社の規模や上場・非上場によってなくなるわけではありません。
こうしたリスクに備える損害保険の一つが、会社役員賠償責任保険(D&O保険)です。
今回は、中小企業の経営者や役員が知っておきたい法的責任と訴訟リスク、D&O保険の基本的な仕組み、サイバー保険との違い、加入を検討する際のポイントについて、分かりやすく解説します。
会社のトラブルで、社長個人が責任を問われることもある
会社は、法律上、経営者や従業員とは別の存在です。
そのため、会社が損害を与えたり、取引先とのトラブルが発生したりした場合、通常は会社自身が責任を負うことになります。
しかし、すべてのケースで会社だけが責任を負うとは限りません。
社長や取締役には、会社を適切に経営し、必要な管理や監督を行う責任があります。その責任を果たしていなかったと判断される場合、役員個人に対して損害賠償が請求されることがあります。
例えば、次のようなケースが考えられます。
✖️ 情報セキュリティ対策が著しく不十分で、大規模な情報漏えいが発生した
✖️ 十分な検討や必要な手続きを行わずに投資を進め、会社に大きな損害を与えた
✖️ 利益相反取引などを不適切に行い、会社に損失を生じさせた
✖️ 重大な労務問題を認識していながら、適切な対応を取らなかった
✖️ 経営状況に関する不適切な情報開示や会計処理を行った
もちろん、これらの問題が発生したからといって、必ず役員個人が損害賠償責任を負うわけではありません。
重要なのは、会社に損害が発生したことと、役員個人に法的責任が生じることは別の問題であるという点です。
役員がどのような判断を行い、どのような管理・監督を実施していたかによって、責任の有無が判断されます。
会社役員にはどのような責任があるのか
会社の取締役には、会社法などに基づいてさまざまな義務が課されています。
なかでも知っておきたいのが、「善管注意義務」と「忠実義務」です。
🔴善管注意義務とは
善管注意義務とは、「善良な管理者の注意義務」の略で、取締役として通常求められる注意を払って業務を遂行する義務をいいます。
例えば、新規事業への投資を判断する際には、市場環境、収益の見通し、想定されるリスクなどを適切に検討することが求められます。
また、会社が重要な顧客情報を保有しているのであれば、その情報を適切に管理するための体制を整備・監督することも、役員の責任に関係します。
ただし、事業が失敗して損失が発生したからといって、直ちに善管注意義務違反になるわけではありません。
経営判断には不確実性が伴います。判断時点の情報や検討過程、判断内容などを踏まえて、法的責任の有無が判断されます。
🔴忠実義務とは
忠実義務とは、取締役が法令や定款、株主総会の決議を守り、会社のために忠実に職務を遂行する義務です。
例えば、会社の利益よりも自分自身や特定の関係者の利益を優先し、会社に損害を与えるような行為は、問題になる可能性があります。
取締役には、このほかにも、利益相反取引に関する規制や、他の役員の業務執行に対する監督など、立場に応じた責任があります。
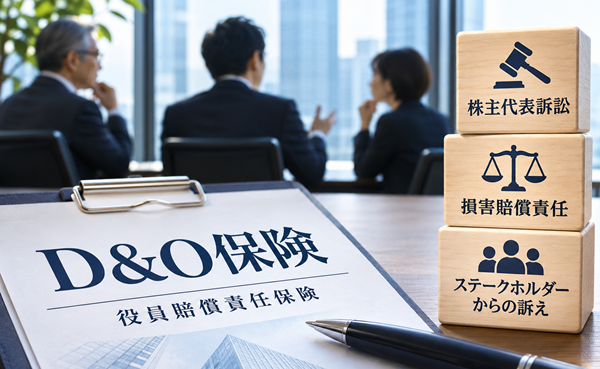
役員に対する損害賠償請求の3つの形
役員に対する主な損害賠償請求は、次のように整理できます。
| 種類 | 内容 |
| 株主代表訴訟 |
会社に損害が発生した場合に、一定の要件のもと、株主が会社に代わって役員の責任を追及する訴訟。 (株主代表訴訟は商法改正によって、請求額にかかわらず比較的少額の手数料で提訴できるようになっています。) |
| 会社訴訟 | 会社自身が、役員の任務違反によって損害を受けたとして、役員に損害賠償を請求する訴訟 |
| 第三者訴訟 | 取引先や顧客などが、役員個人に対して損害賠償を請求する訴訟 |
第三者に対する責任については、会社法第429条に、役員が職務を行うにあたり悪意または重大な過失があった場合の賠償責任が定められています。
また、事情によっては民法上の不法行為責任などが問題になることもあります。
つまり、役員は会社内部だけでなく、取引先や顧客などの第三者に対しても責任を問われる可能性があるのです。
中小企業の経営者・役員が注意したい5つのリスク
では、具体的にどのような場面で、役員個人の責任が問題になるのでしょうか。
中小企業でも起こり得る5つのケースを紹介します。
🔵① 情報漏えい・サイバー事故
近年、企業にとってサイバーセキュリティは重要な経営課題となっています。
ランサムウェアへの感染や不正アクセスなどによって顧客情報が漏えいした場合、会社は原因調査、システム復旧、取引先対応、損害賠償など、さまざまな負担を負う可能性があります。
さらに、必要な情報管理体制を整備していなかったことなどが問題となれば、経営者や担当役員の監督責任が問われることも考えられます。
例えば、重大なセキュリティ上の問題を繰り返し指摘されていたにもかかわらず、合理的な理由なく必要な対応を先送りしていたような場合です。
ただし、サイバー攻撃を受けたという事実だけで、役員個人に責任が生じるわけではありません。
ここで重要なのは、サイバーセキュリティはIT担当者だけの問題ではなく、経営者が適切な体制を整え、必要な判断を行うべき経営課題でもあるということです。
(参考)インシデント対応とは?サイバー攻撃を受けたとき中小企業が最初にすべきこと
🔵② 新規事業や設備投資などの経営判断
新規事業への参入、設備投資、企業買収など、経営者は日々さまざまな意思決定を行っています。
当然ながら、すべての投資が成功するわけではありません。
十分な調査や検討を行ったうえでの判断であれば、結果として損失が発生しても、それだけで役員個人の責任が認められるわけではありません。
一方、必要な情報収集やリスクの検討を著しく欠いた判断によって会社に損害を与えた場合には、善管注意義務違反などが問題になることがあります。
経営者に求められるのは、失敗しないことではなく、合理的な手順を踏み、適切に判断することです。
🔵③ 取引先との契約・事業提携のトラブル
取引先との大きな契約や、他社との共同事業も、役員の責任に関係する場合があります。
例えば、重要な事業提携を解消した結果、提携先に大きな損害が発生し、その判断や手続きについて担当役員個人の責任が追及されるケースです。
通常、会社間の契約問題は契約当事者である会社の責任として扱われます。しかし、役員個人の行為について別途法的な責任が成立する場合には、役員自身が請求を受けることもあります。
契約内容の確認、社内承認、協議経緯の記録などを適切に行うことが重要です。
🔵④ 労務問題・ハラスメント
従業員の長時間労働、ハラスメント、不当解雇などの労務問題も、企業経営において無視できないリスクです。
例えば、重大なハラスメントを把握していながら適切な対応を取らず、被害が拡大した場合、会社だけでなく関係する役員の責任が問題になることがあります。
ただし、こうしたトラブルは、D&O保険ですべて補償されるわけではありません。
雇用慣行賠償責任保険(EPL保険)や使用者賠償責任保険など、別の保険による備えが必要となる場合もあります。
🔵⑤ 不適切な会計処理や内部管理の不備
不適切な会計処理、損失の隠蔽、不正な資金流出なども、役員の責任が問題となる代表的な分野です。
例えば、社内で不適切な会計処理が行われていたことを把握しながら、必要な是正措置を取らなかった場合などです。
こうした問題を防ぐためには、特定の人物に権限を集中させすぎず、社内の承認手続きやチェック体制を整えることが重要です。
なお、故意の違法行為や犯罪行為などは、D&O保険でも原則として補償対象外となるため、保険に加入していれば不正行為による責任まで補償されるというわけではありません。
会社役員賠償責任保険(D&O保険)とは
会社役員賠償責任保険は、一般に「D&O保険」と呼ばれています。
D&Oとは、英語の「Directors and Officers」の略で、取締役や役員を意味します。
この保険は、役員が職務上の行為に関して損害賠償請求を受けた場合などに、契約で定められた範囲で、法律上の損害賠償金や争訟費用などを補償する損害保険です。
D&O保険で備えられる主な損害
一般的には、次のような損害や費用が補償の対象として想定されます。
💴① 法律上の損害賠償金
役員が職務に関して損害賠償責任を負い、法律上支払う必要がある賠償金などです。
💴② 争訟費用
損害賠償請求に対応するための弁護士費用や裁判に関する費用などです。
訴訟で役員の責任が認められなかった場合でも、弁護士への依頼や訴訟対応には費用がかかります。D&O保険では、契約条件に応じて、こうした費用も補償対象となります。
💴③ 各種調査・対応費用
商品によっては、公的調査への対応費用、専門家へのコンサルティング費用、社内調査費用などを補償するものもあります。
例えば、三井住友海上の「会社役員プロテクター」では、役員への補償に加え、会社が負担する一定の費用や会社補償に関する補償などが用意されています。
ただし、補償内容は保険会社や契約するプラン、特約によって異なります。
特に、会社自身が役員を訴える「会社訴訟」については、商品によって補償される条件が異なるため、注意が必要です。
なぜ訴訟費用への備えが重要なのか
損害賠償請求を受けた場合、最終的に賠償責任が認められるかどうかは、裁判などの結果によります。
しかし、責任が認められなかったとしても、弁護士への相談や資料の準備、関係者との調整などには費用や時間がかかります。
つまり、役員にとってのリスクは、損害賠償金そのものだけではありません。
責任の有無を明らかにするための対応にも、経済的な負担が発生することがあるのです。
D&O保険は、こうした役員個人の負担に備える役割を持っています。
D&O保険とサイバー保険・法人損害保険の違い
LYSTのコラムでも以前、サイバー保険や法人向け損害保険について紹介してきました。
では、それらの保険とD&O保険は、どのように違うのでしょうか。
大きな違いは、主にどのようなリスクや損害を補償するかという点です。
| 保険の種類 | 主に備えるリスク |
| D&O保険 | 経営判断や管理・監督などに関して、役員が損害賠償請求を受けるリスク |
| サイバー保険 | サイバー攻撃や情報漏えいに伴う企業の損害、事故対応費用、賠償責任など |
| 一般的な法人向け賠償責任保険 | 事業活動に伴う対人・対物事故や、業務上の賠償責任など |
※いずれも一般的な特徴を整理したものです。実際の補償対象は契約内容により異なります。
情報漏えい事故を例に考える
例えば、会社がサイバー攻撃を受け、大量の顧客情報が流出したとします。
このとき、企業には次のような費用が発生する可能性があります。
📍 情報漏えいの原因調査費用
📍 システムの復旧費用
📍 顧客や取引先への通知・対応費用
📍 損害賠償への対応費用
これらは、契約内容に応じて、サイバー保険で備えることが考えられます。
一方、情報漏えいが発生した原因について、会社の情報管理体制の不備や、役員による監督義務違反などが問題となり、役員個人に対して損害賠償請求が行われる場合も考えられます。
こうした役員個人への責任追及に備えるのが、D&O保険の役割の一つです。
ただし、D&O保険にはサイバー事故に関する補償条件や特約が定められている場合があり、情報漏えいに関連した役員への請求が必ず補償されるわけではありません。
つまり、サイバー保険とD&O保険は、同じ事故に関係していても、備える損害や責任の対象が異なる場合があるということです。
また、どちらか一方の保険に加入していれば、もう一方が必ず不要になるというものでもありません。
企業が抱えるリスクと、すでに加入している保険の補償内容を整理したうえで、必要な備えを検討することが大切です。
(参考)サイバー保険とは?中小企業が加入前に確認すべき補償内容と注意点
(参考)法人損保とは?中小企業が備えたい4つの経営リスクと保険の選び方
D&O保険で補償されないケースと加入前の注意点
D&O保険は、役員に関するあらゆるトラブルを補償するものではありません。
加入前には、補償される範囲だけでなく、対象外となる場合も確認しておく必要があります。
🔴故意の違法行為や犯罪行為などは原則として対象外
一般的に、次のような行為に起因する損害は、D&O保険で補償されない場合があります。
🚫 役員が違法に私的な利益を得た行為
🚫 犯罪行為
🚫 法令に違反することを認識しながら行った行為
🚫 その他、保険約款で定められた免責事由に該当する行為
ただし、これらに該当するかどうかの判断時点や条件は、保険商品によって異なります。
🔴会社訴訟が補償対象となるか確認する
同じD&O保険でも、株主代表訴訟や第三者訴訟に対する補償と、会社自身が役員を訴える会社訴訟への補償では、取扱いが異なる場合があります。
契約するプランによって補償範囲が異なるため、保険の名称だけで判断しないことが重要です。
🔴保険期間と請求を受けた時期にも注意
D&O保険では、一般的に、保険期間中に損害賠償請求を受けたかどうかが補償を判断する重要な条件となります。
例えば、役員が数年前に行った経営判断について、退任後に責任を追及される場合も考えられます。
そのため、過去の行為に対する補償、保険契約終了後の取扱い、退任役員への補償などを確認しておくことが大切です。
また、加入前から損害賠償請求を受けるおそれがあると認識していた場合などは、補償対象外となることがあります。
このほか、補償限度額や弁護士費用の取扱い、保険会社への事故通知の条件なども確認しておきたいポイントです。
最近の保険会社はD&O保険やサイバー保険を引き受ける際、「その企業がどの程度サイバーセキュリティ対策を実施しているか」を厳格に審査するようになっています。
多要素認証(MFA)の導入や、EDR(エンドポイントでの検知と対応)の導入、従業員へのセキュリティ教育などが全く行われていない企業に対しては、保険の引き受けを拒否したり、保険料を大幅に引き上げたりするケースも増えています。
中小企業にもD&O保険は必要なのか
D&O保険は「上場企業や大企業が入るもの」というイメージが強い傾向にありました。大企業であれば株主の数も多く、株主代表訴訟のリスクが身近だったからです。
しかし近年では、保険商品の細分化が進み、未上場の中小企業向けにカスタマイズされたD&O保険も広く普及してきています。
中小企業でも、役員が経営上の責任を問われる可能性はあります。
例えば、以下のような企業では、役員個人のリスクを一度整理してみる価値があるでしょう。
✅ 経営者以外にも複数の株主がいる
✅ 社外取締役や外部から招いた役員がいる
✅ 大きな設備投資や新規事業への投資を行っている
✅ 重要な顧客情報や機密情報を取り扱っている
✅ 取引先との大型契約や共同事業が多い
✅ 事業承継や経営体制の変更を予定している
もちろん、これらに当てはまるからといって、必ずD&O保険への加入が必要というわけではありません。
例えば、オーナー経営の小規模な会社では、株主代表訴訟のリスクは相対的に小さい場合もあるでしょう。
一方で、会社以外の第三者から役員個人への責任追及が行われる可能性は、株主構成だけでは判断できません。
大切なのは、自社の事業内容や経営体制に応じて、どのようなリスクがあるのかを把握することです。
保険への加入だけでなく、平時の管理体制が重要
役員の損害賠償リスクに備えるためには、保険だけに頼らないことも重要です。
例えば、次のような取り組みが考えられます。
✴️ 重要な経営判断の検討過程や決定内容を記録する
✴️ 取締役会や社内承認の手続きを適切に行う
✴️ 情報セキュリティや労務管理の体制を整備する
✴️ 内部管理の不備や重大なリスクを定期的に確認する
✴️ 顧問弁護士などの専門家に相談できる体制をつくる
また、D&O保険を契約する際には、会社法上の手続きにも注意が必要です。
会社法第430条の3では、対象となる役員等賠償責任保険契約の内容を決定するにあたり、株主総会(取締役会設置会社では取締役会)の決議が必要とされています。
こうした社内手続きも確認しながら、保険加入を検討することが求められます。
適切な管理体制を整えることが第一であり、そのうえで、万が一の責任追及に備える手段としてD&O保険を考えることが重要です。
まとめ|経営上のリスクは、会社だけでなく役員個人の視点でも考える
会社のリスク管理というと、設備の故障、自然災害、サイバー攻撃、従業員の事故など、企業そのものに発生する損害を想像する方が多いと思います。
しかし、会社を経営する立場にある社長や取締役には、会社とは別に、個人として責任を問われるリスクがあります。
会社役員賠償責任保険(D&O保険)は、こうした役員個人への損害賠償請求や訴訟対応に伴う経済的負担に備えるための保険です。
一方で、保険に加入していれば、どのような経営判断をしてもよいわけではありません。役員として必要な注意を尽くし、適切な管理・監督を行う責任そのものがなくなるわけでもありません。
重要なのは、日頃から会社のリスクを把握し、適切な経営判断や管理体制を整えながら、万が一に備えることです。
中小企業にとっても、会社を守ることに加えて、経営者や役員個人を守るという視点を持つことは、安定した事業運営につながります。
会社と役員のリスクについて、一度確認してみませんか
会社の損害保険に加入していても、経営者や役員個人に対する損害賠償請求まで補償されているとは限りません。
LYSTは、三井住友海上火災保険株式会社の損害保険代理店として、企業を取り巻くさまざまなリスクと損害保険についてご相談を承っています。
「現在加入している保険で、どこまで備えられているのか」
「D&O保険について詳しく知りたい」
という方は、ぜひお気軽にご相談ください。
会社と経営者の双方の視点から、必要な備えを考えていきましょう。
参考情報
✳️三井住友海上|会社役員賠償責任保険(D&O保険)会社役員プロテクター
✳️日本損害保険協会|役員の責任はどこまで及ぶ?役員を取り巻くリスクと備え方を解説
✳️中小企業基盤整備機構 J-Net21|中小企業に必要な法律知識(代表取締役・取締役・部長・課長の権限と責任)
※本コラムは一般的な情報提供を目的としています。法律上の責任や保険金のお支払いについては個別の事情や契約内容によって異なるため、具体的な事項は弁護士、保険会社または保険代理店等にご確認ください。