サイバー攻撃というと、攻撃者が「ウイルス」や「不正なプログラム」を会社のパソコンに送り込み、それを実行して攻撃するイメージを持つ方が多いのではないでしょうか。
もちろん、現在でもそういったマルウェアを使った攻撃は数多く存在します。
しかし、最近のサイバー攻撃では、必ずしも攻撃者が新しいプログラムを持ち込むとは限りません。
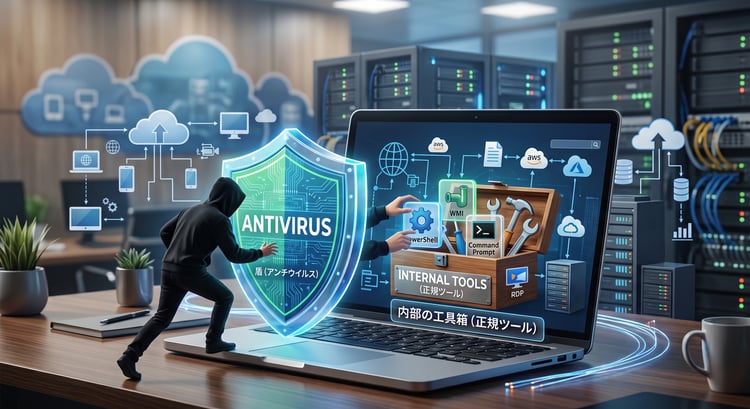
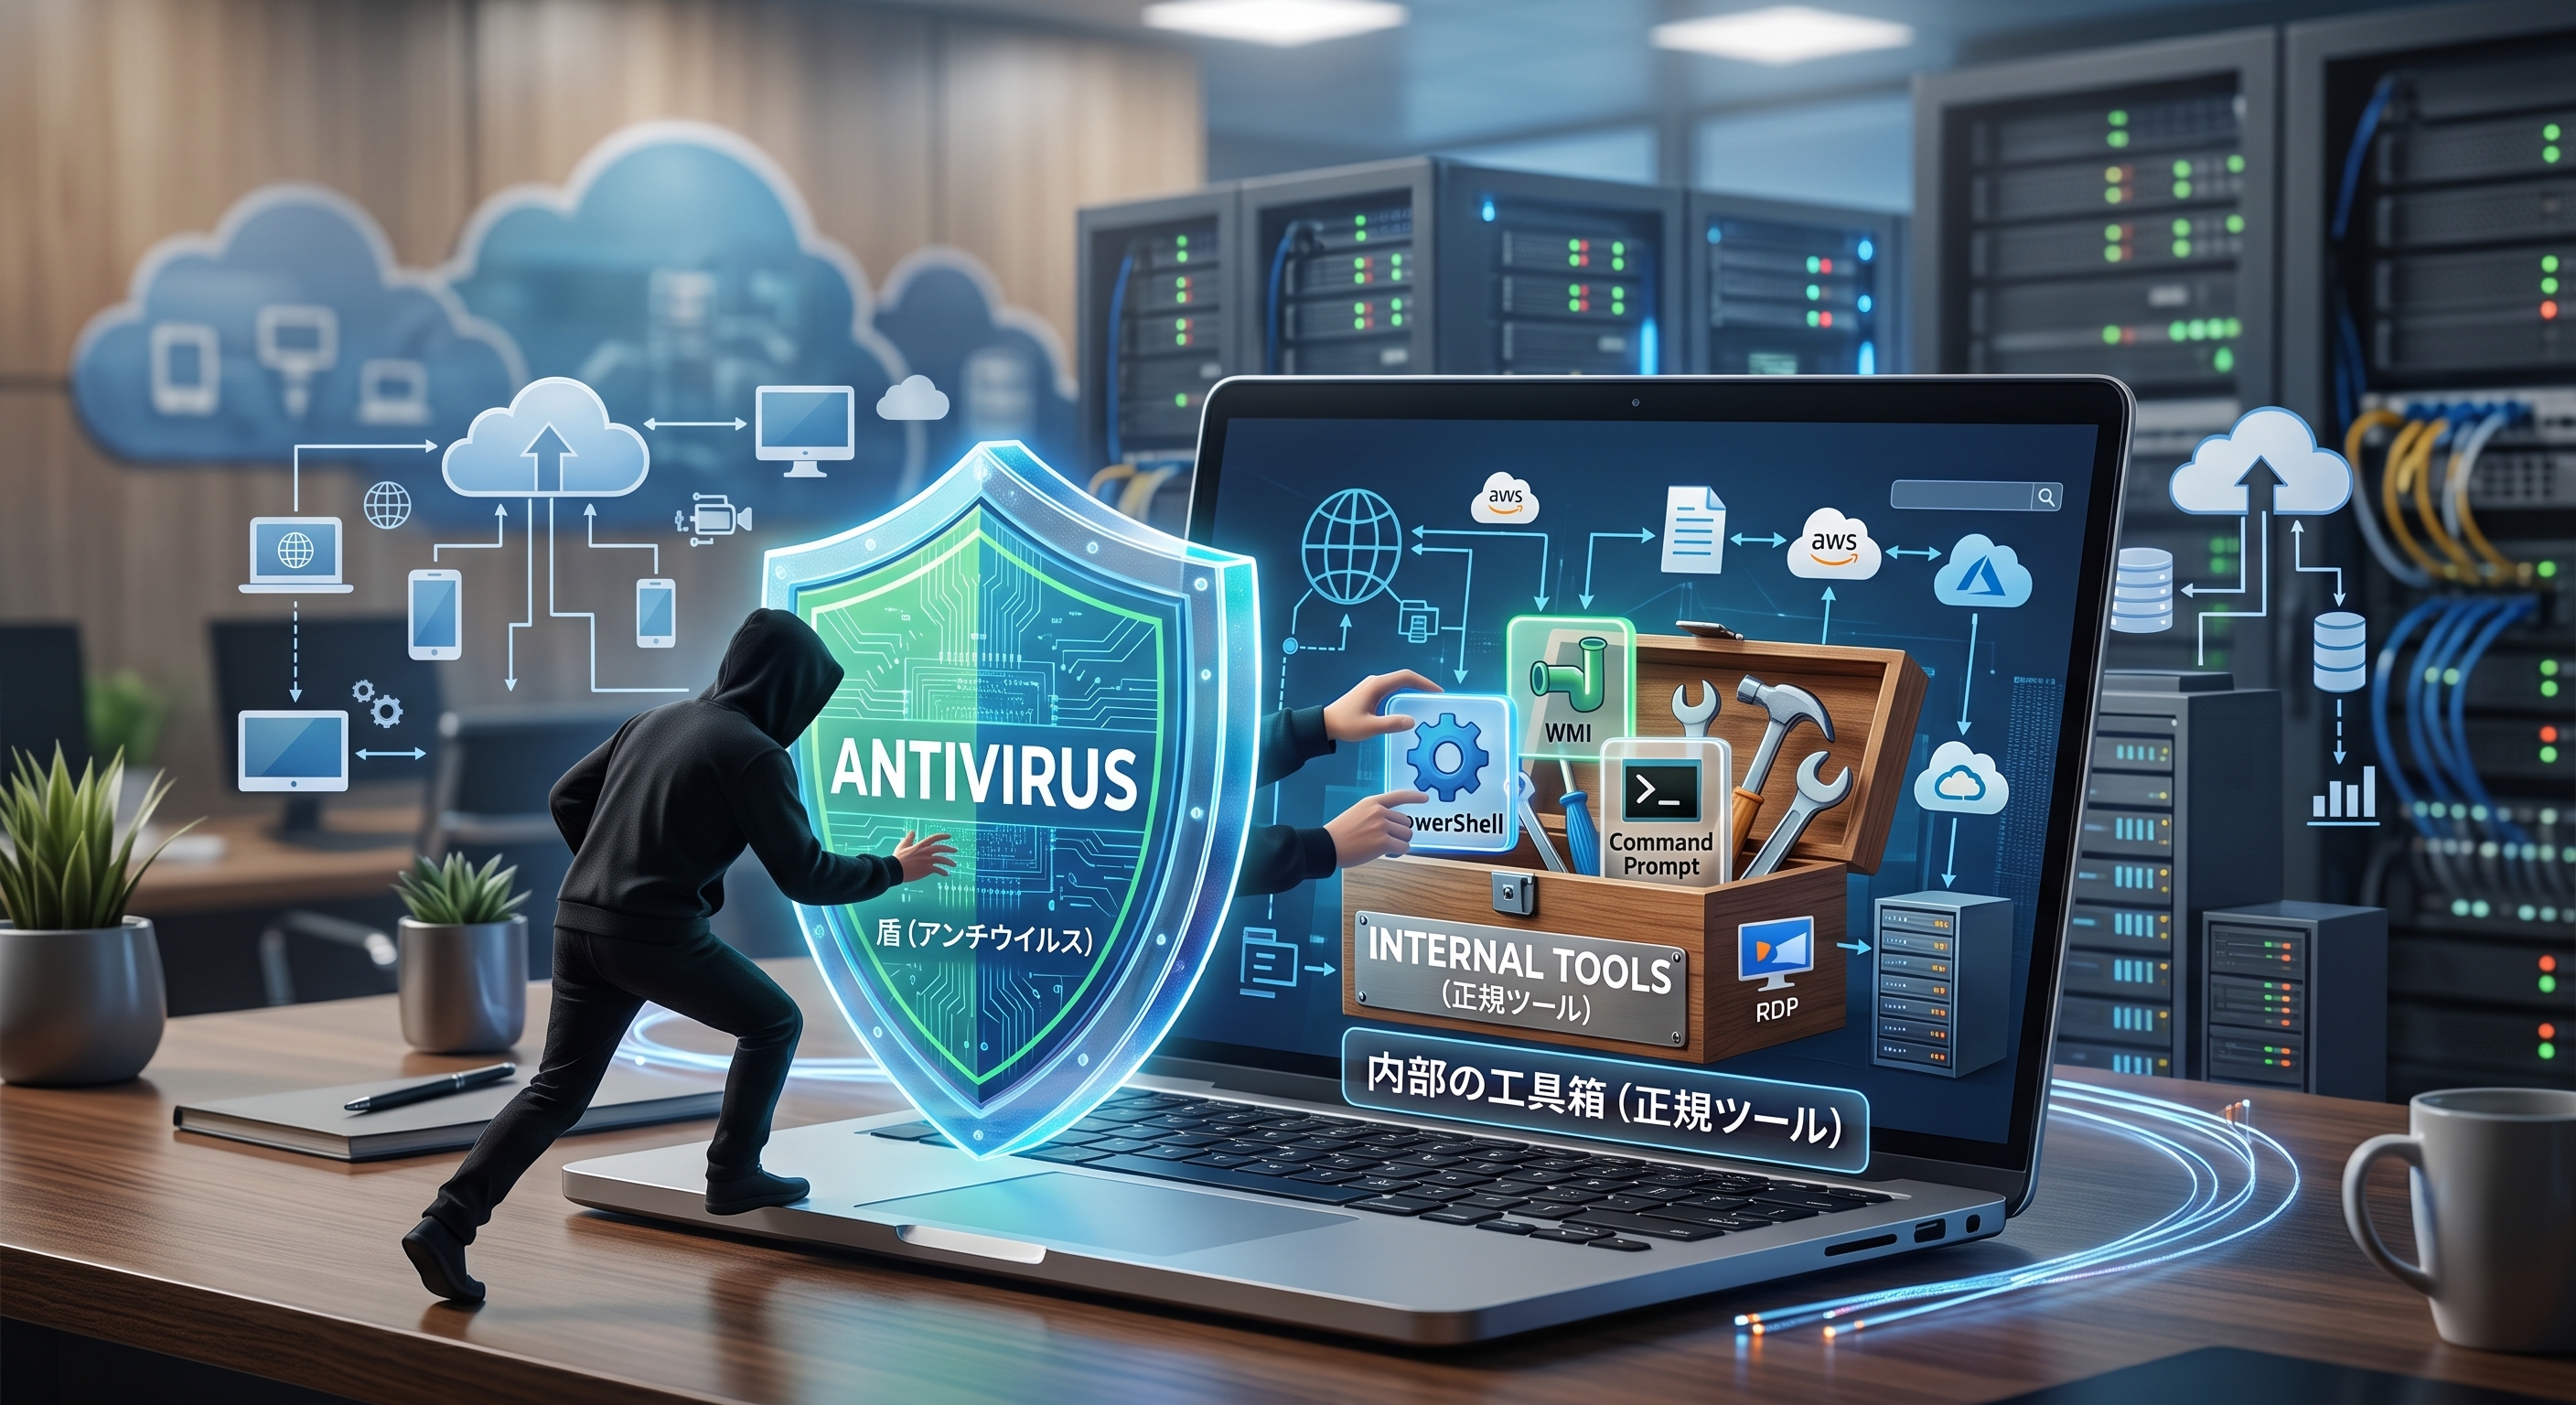
そのパソコンにもともと入っている正規の機能や管理ツールを、攻撃のために悪用することがあります。
こうした攻撃手法は、
Living off the Land(リビングオフザランド:LotL;環境寄生型攻撃)
と呼ばれています。
代表的なものとして、Windowsに標準搭載されているPowerShellやコマンドプロンプト、システム管理機能などの悪用があります。
正規の機能を使うため、一見すると通常のシステム操作と区別しにくいのが特徴です。
CISA(米国サイバーセキュリティ・社会基盤安全保障庁)は、NSAやFBI、英国・オーストラリア・カナダなどのサイバーセキュリティ機関と共同で、2024年に『Identifying and Mitigating Living Off the Land Techniques』を公表しています。同ガイダンスでは、正規のツールやシステム機能を悪用するLiving off the Landの検知や対策について解説されています。こうした手法はWindowsだけでなく、Linux、macOS、クラウドなどでも利用される可能性があります。
今回は、「リビングオフザランドとは何なのか」「なぜ見つけにくいのか」、そして中小企業ではどのような対策を考えればよいのかを、できるだけ分かりやすく解説します。
リビングオフザランドとは?「現地にある道具を使う」攻撃
Living off the Landを直訳すると、「その土地にあるもので生活する」といった意味になります。
例えば、どこかへ長期間滞在するときに、必要なものをすべて自宅から持っていくのではなく、その土地にある食材や道具を使って生活するイメージです。
サイバー攻撃でも同じように、
攻撃者が自分で攻撃ツールをたくさん持ち込むのではなく、侵入先のパソコンやシステムにすでに存在する機能を利用する
ことがあります。
例えばWindowsには、システム管理や自動化のために、もともと多くの便利な機能が用意されています。
その代表例が「PowerShell」です。
PowerShellは、本来はシステム管理者が、
- パソコンの設定を確認する
- ファイルを操作する
- システムを自動的に管理する
- 複数の端末をまとめて管理する
といった目的で使用する正規の機能です。
しかし、その高い機能性を攻撃者が悪用すると、情報収集やプログラムの実行などにも利用できてしまいます。
サイバー攻撃の手法を体系的に整理した「MITRE ATT&CK」でも、PowerShellの悪用は攻撃手法の一つとして整理されています。
MITRE ATT&CKとは、実際に確認されたサイバー攻撃者の行動や攻撃手法を整理した、世界的に利用されている知識データベースです。
その中では、攻撃者がPowerShellを悪用して、端末やネットワークの情報を調べたり、プログラムを実行したり、インターネットからファイルを取得して実行したりする例が示されています。
つまり、PowerShell自体が危険なのではなく、本来はシステム管理に使う便利な機能が、攻撃者にも利用される可能性があるということです。
どのような正規ツールが悪用されるのか
リビングオフザランドで利用されるのは、PowerShellだけではありません。
Windowsにはさまざまな管理用プログラムやシステム機能があります。
例えば、次のようなものです。
| PowerShell (パワーシェル) |
|
Windowsに標準搭載されている非常に強力な管理ツールです。コマンドを入力することで、パソコンのほぼすべての設定を変更したり、外部と通信したりすることができます。リビングオフザランド攻撃で最も悪用されやすいツールの筆頭です。 LYSTの過去の「アプリケーション制御とは?」のコラムでもPowerShellについて紹介しましたが、PowerShellそのものを禁止すればよいという単純な問題ではありません。 |
| コマンドプロンプト(cmd.exe) |
| 古くからWindowsにあるコマンド実行ツールです。簡単な操作でファイル操作やネットワーク確認、システム情報の取得などが可能です。 そのため、攻撃者が侵入後の情報収集などに利用することがあります。 |
| WMI(Windows Management Instrumentation) |
| WMIは、Windowsの端末やシステムを管理するための仕組みです。 これを使うと、遠隔地にあるパソコンの情報を取得したり、プログラムを実行したりできます。本来は管理者が端末の状態確認や遠隔管理などに利用するものですが、攻撃者はこれを利用して、社内ネットワーク全体に被害を広げます(ラテラルムーブメント:横展開)。 |
| rundll32やcertutil、PsExecなど |
|
Windowsには、DLLと呼ばれるプログラム部品を実行する「rundll(ラン・ディー・エル・エル、ランダル)32」や、証明書関連の処理を行う「certutil(サートゥル、サートゥイル))」など、さまざまな標準機能があります。 また、Microsoftが提供するシステム管理ツールには、別のパソコン上でプログラムやコマンドを実行できる「PsExec(ピーエスエグゼック)」などもあります。 いずれも本来は正規の目的で利用される機能・ツールですが、攻撃者によって悪用される場合があります。例えば、rundll32を利用した不正なコードの実行、certutilを利用したファイルの取得やデコード、PsExecを利用した別端末への横展開などです。 |
こうした、正規の実行ファイルやプログラムを悪用する手法に関連して、
LOLBins(Living Off the Land Binaries;エル・オー・エル・ビンズ)
という言葉が使われることもあります。(Windowsなどにもともと存在する、または正規に提供されている実行ファイルを、攻撃者が悪用するものを指します。)
重要なのは、こうしたツール自体が危険なのではなく、正規の機能や管理ツールが攻撃にも利用される可能性があるという点です。
なぜリビングオフザランドは見つけにくいのか
この攻撃の大きな特徴が、異常と正常の区別が難しいことです。
例えば、会社でシステム管理者がPowerShellを使ってPCの設定を確認したとします。
これは正常な操作です。
一方、攻撃者が乗っ取ったアカウントからPowerShellを使って社内ネットワークを調べたとします。
同じPowerShellが動いていても、こちらは攻撃です。
つまり、
「このプログラムが動いた=攻撃」
とは簡単には判断できません。
攻撃者は、企業のシステム管理者が日常的に行っているような操作を真似て行動します。そのため、「攻撃者がシステムを破壊しようとしているのか」、それとも「正規の担当者がメンテナンス作業をしているのか」を、システム側が自動で判別するのは至難の業です。結果として、攻撃者は社内ネットワークに長期間潜伏し、重要なデータをゆっくりと盗み出すことが可能になってしまいます。
CISA※などの共同ガイダンスでも、Living off the Landは通常のシステムやネットワークの活動に紛れ込むことができるため、正規の操作と悪意のある操作を見分けることが難しいと指摘されています。特に、「通常どのような操作が行われているか」という基準(ベースライン)が整備されていない企業では、異常を見つけることがさらに難しくなります。
※CISA(Cybersecurity and Infrastructure Security Agency)は、米国国土安全保障省(DHS)に属する政府機関で、サイバーセキュリティや重要インフラの保護を担っています。企業や行政機関向けに、サイバー攻撃への注意喚起、脆弱性情報、対策ガイドラインなどを公開しており、世界各国のセキュリティ機関とも連携しています。
例えば、
「PowerShellが使われた」
だけでは判断できなくても、
「普段PowerShellを使わない社員のPCで、深夜にPowerShellが起動した」
「PowerShellを起点として外部との通信が発生した」
「普段使わない管理コマンドが連続して実行された」
といった複数の情報を組み合わせれば、
「いつもと違う動きではないか」
と気づける可能性があります。
ここで重要になるのが、EDRやログ監視、SIEM、UEBA、SOCなどの「動きを見る」セキュリティ対策です。
(参考):ログ監視・UEBAとは?「普段と違う」不審な行動に気づくためのセキュリティ対策
「ウイルス対策ソフトがあれば大丈夫」ではない理由
従来のウイルス対策ソフトでは、「既知の悪意あるファイル」を検知する方法が中心でした。
しかし、Living off the Landでは、PowerShellなどの正規ツールが利用されます。
つまり、
「悪いプログラムがあるかどうか」
だけを確認していても、攻撃を見つけにくい場合があります。
だからこそ、現在の端末対策ではEDRなどを利用して、
「何が実行されたか」だけでなく、「その後どのような動きをしたか」
を見ることが重要になっています。
例えば、
✔️ 普段使われないコマンドが実行された
✔️ Officeソフトなどから突然PowerShellが起動した
✔️ 不自然な外部通信が始まった
✔️ 短時間にさまざまなシステム情報が取得された
といった「一連の動き」を確認することで、正規ツールを使った攻撃を発見できる可能性があります。
ただし、EDRを導入すれば自動的にすべてのLiving off the Land攻撃を防げるわけではありません。
アラートを誰が確認するのか、不審な動きをどう判断するのか、検知した後にどう対応するのかという運用体制も必要です。
(参考):EDRとは?ウイルス対策ソフトとの違いをわかりやすく解説
「ファイルレス攻撃」とは同じもの?
Living off the Landについて調べると、「ファイルレス攻撃」や「ファイルレスマルウェア攻撃」という言葉を目にすることがあります。
ファイルレス攻撃とは、一般的なマルウェアのように、不正な実行ファイルをパソコンに保存して動かす方法をできるだけ使わずに攻撃する手法です。
例えば、PowerShellなどの正規機能を利用して命令を実行したり、プログラムをメモリ上で動かしたりすることで、従来型の「怪しいファイル」を残さずに攻撃を進める場合があります。
そのため、「マルウェアというファイルを端末に置かずに攻撃することが多い」という意味で、「ファイルレスマルウェア攻撃」と呼ばれることもあります。
Living off the Landとファイルレス攻撃は似ていますが、同じ意味ではありません。
Living off the Landは、PowerShellやWindowsの管理機能など、端末やシステムにもともと存在する正規の機能・ツールを悪用することに注目した考え方です。
一方、ファイルレス攻撃は、不正な実行ファイルを端末に残さず、メモリやスクリプトなどを利用して攻撃することに注目した呼び方です。
例えば、攻撃者がPowerShellを悪用し、外部から命令を受け取ってメモリ上で処理を実行する場合は、
▶️ PowerShellという正規機能を悪用している → Living off the Land
▶️ 不正な実行ファイルを端末に保存せずに攻撃している → ファイルレス攻撃
というように、両方の特徴を持つケースもあります。
つまり、
「Living off the Land=ファイルレス攻撃」ではありませんが、両者は組み合わされることがある
と理解すると分かりやすいでしょう。
どちらにも共通しているのは、従来のように「怪しいファイルがあるかどうか」だけでは発見しにくい点です。
そのため、EDRやログ監視などを活用し、どの機能が、誰によって、どのように使われたのかという“動き”を見ることが重要になります。
中小企業はどのように備えればよいのか
「PowerShellやWindowsの管理機能まで監視しなければならない」と聞くと、中小企業では対応できないのではないかと思うかもしれません。
しかし、すべてのツールについて専門的な監視ルールを自社で作る必要はありません。
まずは基本的なセキュリティ対策を組み合わせることが重要です。
| 1. | アカウント管理の徹底で権限を最小化する |
|
リビングオフザランド攻撃で致命的な被害を受けるのは、攻撃者に「管理者権限」を奪われたときです。不要な管理者権限を付与しない(最小権限の原則)、退職者のアカウントは即座に削除する、多要素認証(MFA)を導入するなどの「アカウント管理」を徹底することで、攻撃者が正規ツールを自由に操ることを防ぎます。 |
|
| 2. | アプリケーション制御で不要なツールの実行を防ぐ |
|
攻撃者がPowerShellなどの強力なツールを使おうとしても、そもそも一般の従業員が日常業務でこれらのツールを使うことはほぼありません。そこで有効なのが「アプリケーション制御」です。 業務に不要なツールやスクリプトの実行をあらかじめ制限(または許可リスト化)しておくことで、攻撃者が正規ツールを悪用しようとする動きを未然にブロックできます。 |
|
| 3. | EDRなどで端末の「動き」を見る |
|
Living off the Landへの対策では、 EDRなどを活用し、不審なプロセスの実行、外部通信、通常とは異なる操作などを確認できる環境を整えることが有効です。 |
|
| 4. | ログを残し、普段と違う動きを見つける |
|
ログがなければ、後から「誰が何をしたのか」を調べることが難しくなります。 PC、サーバー、Microsoft 365やGoogle Workspace、VPN、ファイアウォールなど、重要なシステムについて、 さらにSIEMやUEBAなどを利用すれば、「普段と違う操作」を見つけやすくなります。 |
|
| 5. | 検知した後の対応まで決めておく |
|
異常を見つけても、 端末の隔離、社内報告、外部専門家への連絡、証拠となるログの保全など、インシデント発生時の基本的な流れもあらかじめ決めておく必要があります。
|
|
大切なのは「PowerShellを禁止すること」ではない
Living off the Landについて知ると、
「PowerShellなどを全部使えなくすればよいのでは?」
と思うかもしれません。
しかし、それも現実的ではありません。
PowerShellやWMIなどは、本来Windowsを効率よく管理するための便利な機能です。
システム管理やソフトウェアの運用上、必要になる企業もあります。
重要なのは、
「正規のツールだから無条件に安全」
「正規のツールだからすべて許可する」
と考えないことです。
✴️ 誰が使っているのか。
✴️ いつ使われたのか。
✴️ どのようなコマンドが実行されたのか。
✴️ その後どのような通信や操作が行われたのか。
こうした前後の「行動」を見る必要があります。
実際、MITRE ATT&CKでも、単純にPowerShellが動いたというだけでなく、通常とは異なる起動元、エンコードされたコマンド、不自然なネットワーク通信など、複数の挙動を組み合わせて検知する考え方が示されています。
Living off the Landへの対策とは、
「正規ツールを全部止めること」ではなく、「正規ツールが不自然な使われ方をしていないか気づける状態を作ること」
と考えると分かりやすいでしょう。
まとめ|「怪しいファイル」だけを探す時代から「怪しい行動」を見る時代へ
Living off the Landは、PowerShellなどパソコンやシステムにもともと存在する正規機能を、攻撃者が悪用する手法です。
新しい攻撃ツールを持ち込まなくても攻撃できる場合があり、通常のシステム管理の操作に紛れやすいため、発見が難しいという特徴があります。
だからこそ、これからのセキュリティ対策では、
✅ 正規のプログラムか、不正なプログラムか
だけではなく、
✅ 誰が使ったのか
✅ いつ使ったのか
✅ 普段その人が使う機能なのか
✅ その後どのような通信や操作が発生したのか
✅ 複数の不審な動きが続いていないか
という視点が重要になります。
これは、最近のセキュリティ対策で「EDR」「ログ監視」「SIEM」「UEBA」「SOC」といった仕組みが重要になっている理由の一つでもあります。
ウイルス対策ソフトを入れるだけではなく、
「社内で何が起きているのかを把握し、普段と違う動きに気づける会社にする」
こと。
それが、Living off the Landのような見つけにくいサイバー攻撃に備えるための重要な考え方です。
「EDRは導入しているがアラートを十分に確認できていない」「ログを取得しているのか分からない」「PowerShellなどの利用状況まで把握できていない」という企業も少なくありません。
LYSTでは、中小企業の実情に合わせ、端末・ネットワーク・クラウド・メールなどの現状整理から、EDRやログ監視、SOCを含めたセキュリティ対策の検討、インシデント対応体制の整備まで支援しています。
まずは、自社で「何が見えていて、何が見えていないのか」を確認するところから始めてみてはいかがでしょうか。