ChatGPTやGemini、Microsoft Copilotなど、生成AIを業務に利用する企業が増えています。
文章の作成や要約、情報収集、資料作成など、さまざまな業務で活用されていますが、最近では、生成AIを社内のデータや業務システムと連携させる動きも広がっています。
例えば、生成AIに次のような仕事を頼めるとしたらどうでしょうか。
「先月の営業実績をまとめて、会議用の報告資料を作成して」
「社内の規程を確認して、この取引先との契約で注意すべき点を教えて」
「顧客管理システムから今週の商談情報を取得して、一覧にまとめて」
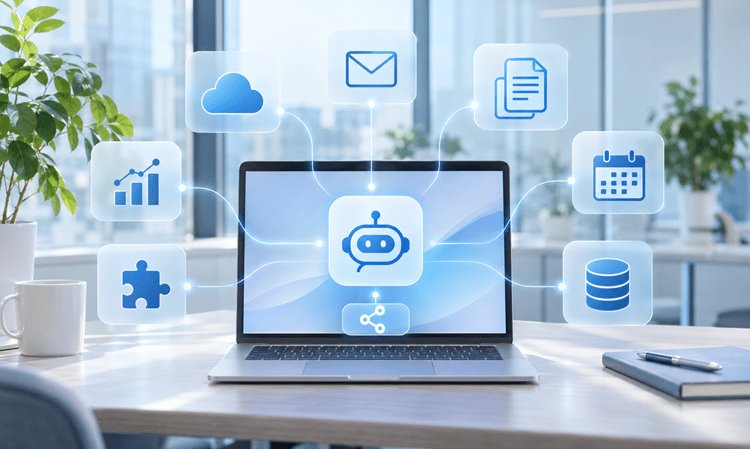
こうした業務を実現するための仕組みとして注目されているのが、MCP(Model Context Protocol)です。
MCPによって、生成AIは単に質問に答えるだけでなく、社内データを参照したり、外部サービスを利用したりすることが可能になります。
一方で、便利になるほど、情報漏えいや不正アクセス、意図しないデータ操作など、新たなセキュリティリスクにも注意が必要です。
今回は、MCPの基本的な仕組みから具体的な活用例、セキュリティ上の注意点、中小企業が導入前に確認したいポイントまで、分かりやすく解説します。
MCP(Model Context Protocol)とは?
MCP(Model Context Protocol)は、2024年11月25日に、生成AI「Claude」の開発元である米国Anthropic社が発表した、生成AIと外部のデータやシステム、各種ツールを接続するための共通規格です。
日本語では「モデル・コンテキスト・プロトコル」と呼ばれます。
簡単に言えば、生成AIがさまざまな外部サービスと情報をやり取りするための共通ルールです。
Anthropic社が開発し、オープンソースとして公開したもので、Claudeだけでなく、さまざまな生成AIで利用できる仕組みとして普及が進んでいます。
これまで、生成AIと外部システムを接続するには、サービスごとに専用の連携機能を開発するなど、個別の対応が必要になることがありました。その際、AIの数×サービスの数だけ接続コードを書く必要があり、非常に手間とコストがかかっていました。
MCPは、こうした接続方法を共通化することで、異なるAIアプリケーションと外部サービスを連携しやすくする仕組みです。
イメージとしては、さまざまな機器を共通の規格で接続できるUSB-Cポートのようなものと考えると分かりやすいでしょう。
かつて、電子機器の充電ケーブルやデータ転送ケーブルはメーカーごとにバラバラでしたが、USB-Cの登場によって「1つの規格であらゆるデバイスをつなぐ」ことが可能になりました。これと全く同じように、MCPは「あらゆるAIモデル」と「あらゆる外部データ・ツール」を標準化された共通のルールで接続することを目的としています。
この規格の登場により、AIは単なる「賢いチャットボット」から、自社のシステムに直接アクセスして業務を代行してくれる「自律的なアシスタント(AIエージェント)」へと進化しようとしています。
🔵MCPの基本的な仕組み
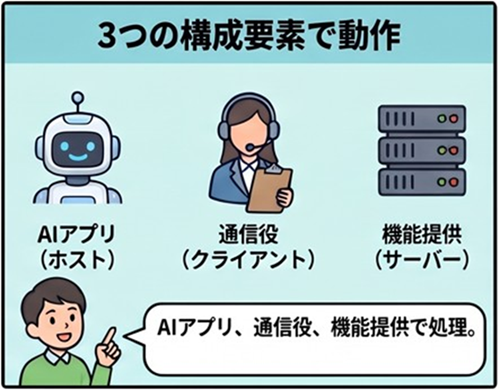
MCPによる接続には、主に次の要素が関係します。
| ① 生成AIアプリケーション(MCPホスト) |
| ChatGPTやClaudeなど、利用者が実際に操作するAIアプリケーションです。 |
| ② MCPクライアント |
| 生成AIアプリケーションの中で、MCPサーバーとの通信を担当する仕組みです。 |
| ③ MCPサーバー |
| 外部のデータやシステムを利用するための機能を、MCPの共通ルールに従って提供します。MCPサーバーはクラウド上だけでなく、利用者のパソコン上で動作する場合もあります。 |
例えば、生成AIから社内のファイルを検索したい場合、対応するMCPサーバーを通じてファイル検索機能を利用し、その結果を生成AIが回答に活用する、といった流れになります。
MCPサーバーは、情報の取得だけでなく、メール送信やファイル更新などの操作機能を提供することもできます。
ただし、MCPを接続すれば、AIが自動的に社内のすべての情報を利用できるわけではありません。
実際に何ができるかは、接続先の機能や、利用者に与えられたアクセス権限などによって異なります。
なぜ生成AIと外部サービスをつなぐ必要があるのか
通常、生成AIは、学習済みの情報や、そのとき利用できる検索機能、利用者が入力・提供した情報などを使って回答します。
しかし、企業独自の情報を把握しているとは限りません。
例えば、会社の売上データ、取引先情報、社内規程、営業会議の議事録、最新の在庫状況などは、一般的な生成AIが最初から知っている情報ではありません。
そのため、これまでは社員が必要なデータを探し、生成AIに入力したり、ファイルをアップロードしたりする作業が必要でした。
MCPなどの連携技術を利用すれば、必要な情報を外部システムから取得し、生成AIがその情報を使って回答や作業を行えるようになります。
例えば、営業担当者が複数のシステムから売上や商談情報を集め、Excelなどに整理していた業務を、生成AIと連携機能によって効率化できる可能性があります。
これにより、「社員がデータを集めてAIに渡す」作業から、「AIが許可されたデータを取得して処理する」仕組みへと進化していきます。
⚪APIとMCPの違い
なお、生成AIと外部システムを連携させる方法には、MCP以外にもAPIによる直接連携などがあります。
API(Application Programming Interface)とは、異なるシステム間で情報や機能をやり取りするための「窓口」のようなものです。例えば、顧客管理システムから売上データを取得する場合などに利用されます。
一方、MCPは、生成AIがさまざまな外部サービスの情報や機能を、共通の方法で利用できるようにするための規格です。
MCPの内部でAPIが使われる場合もあり、両者は対立するものではなく、組み合わせて利用できる技術です。
MCPで何ができるようになる?
MCPを利用することで、生成AIの活用範囲は、文章作成や情報検索から、実際の業務支援へと広がります。
企業で考えられる活用例を紹介します。
| ① 社内資料や業務マニュアルの検索 |
|
社内のファイルサーバーやクラウドストレージにある資料を、生成AIから検索できるようにする活用方法です。 例えば、社員が「出張旅費の精算ルールを教えて」と質問すると、AIが社内規程を検索して、該当する内容を分かりやすく説明します。 必要な資料を社員が一つひとつ探す時間を削減できる可能性があります。 |
| ② 営業・顧客管理システムとの連携 |
|
CRM(顧客関係管理)などのシステムと生成AIを連携させる活用方法です。 例えば、「今月の商談状況をまとめて」「来週フォローが必要な顧客を一覧にして」といった指示に対し、顧客管理システムの情報を取得して整理することが考えられます。 営業活動の効率化や、報告資料の作成負担の軽減につながります。 |
| ③ メールやスケジュールの管理 |
|
Google WorkspaceやMicrosoft 365などのサービスと連携し、メールや予定表を活用する方法です。 例えば、会議の日程調整や、受信メールの内容を踏まえた返信文案の作成、スケジュールの確認などが考えられます。 接続先が対応しており、必要な権限が与えられていれば、メール送信や予定の登録といった操作も可能になります。 |
| ④ 複数のシステムを横断した業務処理 |
|
さらに、複数のサービスを組み合わせることで、業務の一連の流れを効率化できる可能性があります。 例えば、顧客管理システムから商談情報を取得し、報告資料を作成して、担当者にメールで共有する、といった活用です。 従来は人が複数のシステムを操作していた業務を、生成AIが支援する形です。 |
ただし、こうした処理がどこまで可能かは、対応するサービスや設定、権限、承認の仕組みによって異なります。
便利な反面、AIが複数のシステムを横断して操作できるようになることで、新たな注意点も生まれます。
便利になる一方で増えるセキュリティリスク
MCPを利用する際に注意したいのは、生成AIが扱える情報や操作の範囲が広がることです。
AIが社内情報を読み取ったり、業務システムを操作したりできるようになれば、その分、設定ミスや不正利用による影響も大きくなる可能性があります。
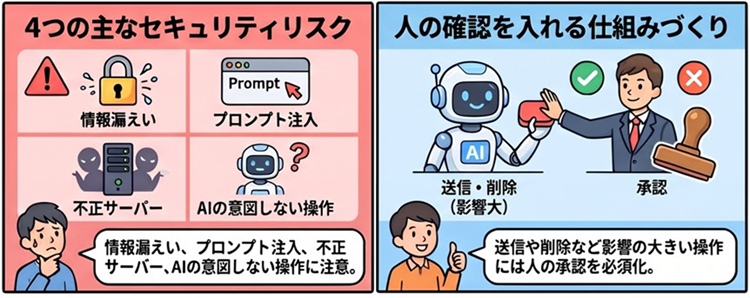
| ❌① 社内情報が意図せず外部に渡る |
|
例えば、社内のクラウドストレージと生成AIを連携させた場合を考えてみましょう。 本来は業務マニュアルだけを参照させるつもりだったのに、設定によって顧客情報や機密資料まで取得できる状態になっていたらどうでしょうか。 AIアプリケーションや接続先の設定、取得した情報の利用方法によっては、意図しない情報の共有や外部送信につながる可能性があります。 重要なのは、AIに何を質問するかだけでなく、AIからどの情報にアクセスできる状態になっているかを把握することです。
|
| ❌② 悪意のある指示にAIが誘導される |
|
生成AIに関係する攻撃として、近年注目されているのが「プロンプトインジェクション」です。 これは、生成AIが読み取る文章やデータなどに悪意のある指示を紛れ込ませ、AIに本来の目的とは異なる動作をさせようとする攻撃です。 例えば、AIが読み込む外部の文書やWebページに、情報を外部へ送信するよう誘導する指示が隠されていた場合です。 AIアプリケーション側の防御が不十分であれば、その指示に影響され、意図しない操作を行うおそれがあります。 MCPを通じてメール送信やファイル操作などの機能が利用できる場合、こうした攻撃の影響が大きくなる可能性があります。
|
| ❌③ 不正なMCPサーバーやツールの利用 |
|
もう一つ注意したいのが、接続先そのものの安全性です。 MCPサーバーには、信頼できる事業者が提供するものだけでなく、第三者が開発・公開しているものもあります。 中には、悪意のある処理が仕込まれていたり、後から不正な機能に変更されたりする可能性があります。 また、AIが利用するツールの説明や実行結果に不正な指示を埋め込む「ツールポイズニング(Tool Poisoning)」という攻撃も指摘されています。 国際的なWebセキュリティ団体OWASPも、MCPに関する重要なリスクとして、こうした問題を取り上げています。 便利そうだからという理由だけで、出所の分からないMCPサーバーを業務用AIに接続することは避けるべきでしょう。
|
| ❌④ AIによる意図しない操作 |
|
MCPで注意が必要なのは、情報漏えいだけではありません。 例えば、AIにメールの送信権限やファイルの編集・削除権限を与えている場合、指示の解釈違いや処理ミスによって、意図しない操作が行われる可能性があります。 AIの独断で処理を進めさせてはいけません。
|
社内データ・認証情報・権限管理に注意
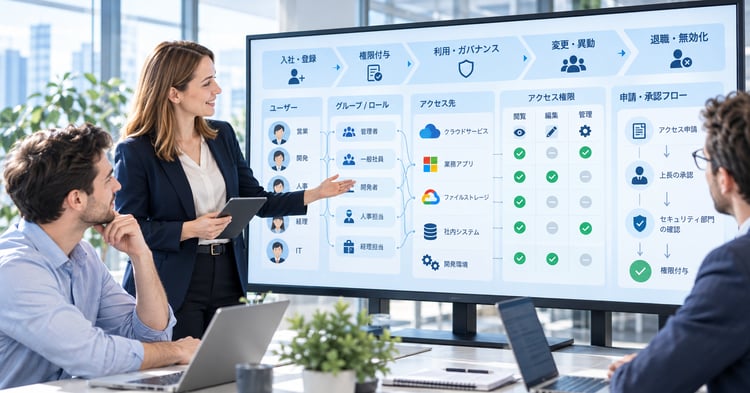
MCPを安全に利用するうえで、重要になるのがアクセス権限の管理です。
生成AIを利用する社員が、もともと閲覧できない情報まで取得できる状態になっていないか、確認する必要があります。
例えば、営業担当者が利用するAIから、経理部門の給与情報や役員の機密資料まで参照できる状態になっていたら問題です。
また、AIに接続するために、管理者権限を持つアカウントや、会社全体の情報にアクセスできる共用アカウントを使用することも避けるべきです。
権限が強ければ強いほど、誤操作や不正利用が発生した場合の影響範囲が広がります。
🔵「閲覧」と「操作」の権限を分ける
特に意識したいのは、情報を読み取るための権限と、情報を変更するための権限を分けることです。
例えば、AIを使って営業資料を検索・要約するだけであれば、通常はファイルの削除権限まで必要ありません。
顧客情報を検索するだけなら、顧客データの一括変更や削除を許可する必要もないでしょう。
最初から幅広い権限を与えるのではなく、業務に必要な機能だけを利用できるようにすることが大切です。
これを「最小権限の原則」といいます。
🔵APIキーや認証トークンの管理も重要
MCPサーバーなどが外部サービスに接続する際には、APIキーやアクセストークンと呼ばれる認証情報を使用することがあります。
これらは、システムにアクセスするための鍵のようなものです。
もし認証情報が漏えいすると、第三者がその権限を悪用して、情報を取得したり、不正な操作を行ったりする可能性があります。
認証情報を設定ファイルなどに平文で保存しないこと、必要以上に強い権限を与えないこと、不要になった認証情報を無効化することなどが重要です。
また、利用しているMCPサーバーや外部ツールを把握し、接続先やアクセス権限を定期的に確認することも必要です。
MCPとOAuth・アクセス権管理の関係
以前のコラムでは、Google WorkspaceやMicrosoft 365などの外部アプリ連携で利用される「OAuth」について解説しました。
MCPを理解するうえでも、OAuthとの関係を知っておくことが重要です。
⚪MCPとOAuthは役割が違う
MCPは、生成AIと外部サービスが情報や機能をやり取りするための共通規格です。
一方、OAuthは、外部のアプリケーションなどに対し、一定の範囲でアクセスを許可するための認可の仕組みです。
例えば、生成AIからGoogle Workspace上の情報を利用する場合、対応する接続方式によっては、OAuthを使ってアクセス許可を行うことがあります。
ただし、すべてのMCP接続でOAuthが使われるわけではありません。
MCPによる接続方法や認証・認可の方式は、利用する環境によって異なります。
⚪OAuthで許可した権限にも注意
以前のコラムでも説明したように、OAuth連携では、外部アプリにどのようなアクセス権限を許可するかが重要です。
例えば、メールの読み取りだけが必要なのに、送信や削除まで許可してしまうと、余計なリスクが生まれます。
これはMCPを利用する場合も同じです。
また、MFA(多要素認証)を設定していても、正規に許可されたアクセス権限が過剰だったり、認証トークンが不正に扱われたりすれば、問題が発生する可能性があります。
MFAを導入しているから、AI連携もすべて安全というわけではありません。
さらに、入社・異動・退職に伴うIDやアクセス権限の管理も重要です。
社員が異動した後も以前の部署の情報にアクセスできたり、退職した社員が利用していた外部連携が残っていたりすると、管理上の問題になります。
MCPの普及によって、これまで以上に、「誰が、どのAIを利用し、どのシステムに、どこまでアクセスできるのか」を管理する必要が出てくるでしょう。
(参考)OAuth連携とは?Google Workspace・Microsoft 365の外部アプリ連携に潜むセキュリティリスク
(参考)ID管理・IGAとは?入社・異動・退職までアカウントとアクセス権を管理する考え方
中小企業がAI連携を始める前に確認したいこと
MCPは、今後の生成AI活用や業務効率化において、重要な技術の一つになると考えられます。
ただし、中小企業が急いですべての業務システムをAIと接続する必要はありません。
まずは、安全に利用できる範囲を整理し、少しずつ取り組むことが大切です。
導入前には、次のような点を確認しておきましょう。
| 1. 利用目的を明確にする |
| 何の業務を効率化したいのか、どの情報やシステムへの接続が必要なのかを整理する。 |
| 2. 接続先の安全性を確認する |
| MCPサーバーやサービスの提供元、運用・更新状況、セキュリティ対策などを確認し、会社が承認したものだけを利用する。 |
| 3. アクセス権限を必要最小限にする |
| まずは閲覧・検索などの機能に限定し、更新や削除、外部送信などの権限は必要性を慎重に判断する。 |
| 4. 重要な情報の取り扱いを決める |
| 顧客情報、個人情報、契約書、経営情報などについて、AIへの提供範囲や外部サービスでの保存・利用条件を確認する。 |
| 5. 重要な操作には人の確認を入れる |
| メール送信、データ更新・削除などの操作は、必要に応じて人の承認を必須とする。 |
| 6. 利用状況や操作記録を確認できるようにする |
| 誰が、どのAIやMCPサーバーを利用し、どのシステムにアクセスしたのか、必要なログを確認できるようにする。 |
| 7. 利用終了時や異常発生時の対応を決める |
| 不要な連携を解除する方法、認証情報を無効化する方法、問題発生時の連絡先や対応手順を用意する。 |
特に中小企業では、最初から大規模なAI連携システムを構築するよりも、社内マニュアルの検索や、機密性の低い資料の整理など、リスクの比較的小さい業務から試すことが現実的です。
その際も、実際の顧客情報や重要な機密情報ではなく、テスト用のデータを使用して動作や権限を確認することをおすすめします。
また、社員が会社の許可なく外部サービスやMCPサーバーを接続することを防ぐため、生成AIの利用ルールに「外部ツールとの連携」についての項目を加えることも検討したいところです。
(参考)生成AIを業務で使っても大丈夫?無料AI・有料AI・個人アカウント利用のリスクと安全な使い方
(参考)クラウドグループウェアのセキュリティ設定とは?中小企業が確認したい10のポイント
まとめ|AIに何を接続し、どこまで許可するかが重要
MCPは、生成AIと社内データや外部サービスをつなぐことで、業務の効率化や自動化の可能性を広げる技術です。
これまで人が複数のシステムを操作していた業務を、AIが支援する場面も増えていくでしょう。
しかし、便利になる一方で、情報漏えいや過剰なアクセス権限、不正なツールの利用、意図しないシステム操作など、新たなセキュリティリスクも生まれます。
ここで重要なのは、MCPや生成AIそのものを危険なものとして遠ざけることではありません。
「AIに、何のデータを、どの権限で、どのシステムにつなぐのか」
これを会社として把握し、管理することが重要です。
生成AIの業務利用が広がる今だからこそ、従来から取り組んできたID管理、アクセス権管理、クラウドサービスの設定管理、社員教育などの基本的なセキュリティ対策が、これまで以上に重要になっています。
MCPの導入を検討する際は、便利さだけで判断するのではなく、既存の情報管理ルールやセキュリティ対策との整合性を確認しながら、安全な範囲から活用を進めていきましょう。
生成AIの業務利用やセキュリティ対策についてお悩みではありませんか?
生成AIと社内システムの連携を進める際には、業務効率化の効果だけでなく、情報の取り扱いやアクセス権限、既存のセキュリティ対策との整合性を確認することが重要です。
LYSTでは、企業のDX・業務改善からサイバーセキュリティ対策まで、経営と現場の両面から課題整理と実行をご支援しています。自社に合った生成AIの活用方法や、安全な運用体制についてお悩みの企業様は、お気軽にご相談ください。