情報漏洩やサイバー攻撃と聞くと、高度なプログラミング知識を持ったハッカーが、暗号を解読してシステムに侵入する姿を想像するかもしれません。しかし、攻撃者が狙うのは、必ずしもコンピューターやシステムの弱点だけではありません。現実のセキュリティ事故の多くは、もっとアナログで泥臭い手法によって引き起こされています。
例えば、次のような場面です。
- 取引先から届いたメールに記載されたURLを開いた
- 社長から「急ぎで振り込んでほしい」と連絡があった
- ITサポート担当者を名乗る人から、認証コードを教えるよう求められた
- 普段利用しているクラウドサービスの画面で、外部アプリへのアクセスを許可した
いずれも、日常業務の中で起こり得る出来事です。
こうした状況を利用し、人をだまして情報を引き出したり、不正な操作をさせたりする手法を「ソーシャルエンジニアリング」と呼びます。
近年は生成AIの普及により、自然な文章や音声を使ったなりすましも容易になり、従来のように「日本語が不自然だから怪しい」と判断することが難しくなっています。
今回は、ソーシャルエンジニアリングの代表的な手口と、中小企業が取り組みたい対策について、分かりやすく解説します。
ソーシャルエンジニアリングとは?
ソーシャルエンジニアリング(Social Engineering)とは、人間の心理や行動の特性を悪用して、機密情報を取得したり、不正な操作を行わせたりする攻撃手法のことです。
例えば、システムに直接侵入する代わりに、社員をだましてIDやパスワードを入力させたり、正規の利用者自身にアクセスを許可させたりします。
攻撃者は、相手の次のような心理を巧みに利用します。
✴️ 信頼:「いつもの取引先からの連絡だから大丈夫」
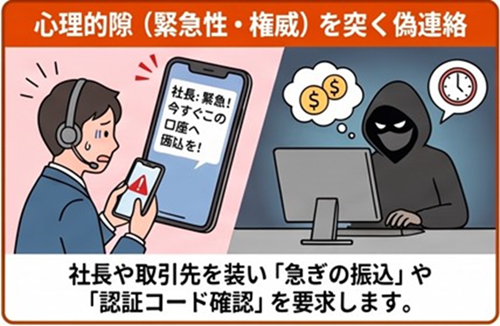
✴️ 権威:「社長や上司からの指示だから従わなければ」
✴️ 緊急性:「今すぐ対応しないと業務が止まってしまう」
✴️ 不安:「アカウントが停止されると言われた」
✴️ 親切心:「困っている人を助けたい」
重要なのは、ソーシャルエンジニアリングが、必ずしも高度なIT技術を必要としないことです。
メールや電話、チャット、対面での会話など、普段のコミュニケーションそのものが攻撃経路になります。
また、フィッシングはソーシャルエンジニアリングの代表的な手法の一つです。両者は別々の攻撃ではなく、ソーシャルエンジニアリングという広い概念の中に、フィッシングやなりすましなどが含まれる関係です。
なぜシステムではなく「人」が狙われるのか
企業では、ファイアウォール、ウイルス対策ソフト、EDR、多要素認証(MFA)など、さまざまなセキュリティ対策が導入されています。
しかし、こうした仕組みが整っていても、正規の社員が自ら認証情報を入力したり、不正なアクセスを承認したりすると、攻撃につながる可能性があります。
例えば、攻撃者がMicrosoft 365の正規のログイン画面を利用するよう誘導し、社員に不正な認証操作を行わせるケースがあります。
見た目が正規の画面であっても、その操作が本当に必要なものかを確認しなければ、安全とは限りません。
また、中小企業では、一人の社員が複数の業務を担当していることも珍しくありません。
経理担当者が取引先との連絡から振込処理まで担当していたり、総務担当者がアカウントの管理を兼任していたりすると、攻撃者から狙われた際に確認する機会が少なくなる場合があります。
つまり、ソーシャルエンジニアリングは、社員個人の判断だけでなく、企業の業務手順や確認体制の隙を狙う攻撃でもあるのです。
代表的な手口|フィッシング・なりすまし・電話など
ソーシャルエンジニアリングには、さまざまな手口があります。ここでは、企業が特に注意したい代表例を紹介します。
| ① フィッシング(Phishing) |
銀行、クラウドサービス、配送会社などを装ったメールやメッセージを送り、偽のWebサイトへ誘導する手口です。
例えば「Microsoft 365の認証期限が切れます」というメールから偽のログイン画面へ誘導し、IDやパスワードを入力させます。
不正なWebサイトで認証情報を盗むだけでなく、マルウェアのダウンロードを促す場合もあります。
| ② なりすまし・ビジネスメール詐欺 (BEC;ビーイーシー:Business Email Compromise) |
経営者や上司、取引先の担当者などになりすまし、金銭の振込や機密情報の送付を指示する手口です。
例えば「振込先の銀行口座が変更になりました」という取引先からのメールを信じ、攻撃者の口座へ代金を送金してしまうケースが考えられます。
メールアドレスの表示名が本物と同じでも、送信者が正しいとは限りません。実際のアカウントが乗っ取られ、そこから不正な指示が届く場合もあります。
IPAも2026年3月、実在する社長名をかたり、社員をLINEへ誘導して振込を指示する詐欺メールについて注意喚起しています。
(参考)DMARCとは?なりすましメール対策の基本を中小企業向けに解説
| ③ 電話によるなりすまし(ビッシング)※ |
※ビッシング;vishing:「ボイス(Voice:音声)」と「フィッシング詐欺(Phishing)」を組み合わせた造語。
銀行、ITサポート会社、システム管理者などを名乗って電話をかけ、言葉巧みにパスワードや認証コードを聞き出す手口です。
「不正アクセスを検知したので、本人確認のため認証コードを教えてください」などと説明し、利用者の不安を利用します。
正規のサポート担当者を名乗っていても、電話でパスワードやワンタイム認証コードを教えてはいけません。
| ④ SMSやチャットを利用した攻撃 |
SMSを利用したフィッシングは「スミッシング※」と呼ばれます。
※スミッシング;Smishing:携帯電話の「SMS(ショートメッセージサービス)」と、インターネット詐欺の「Phishing(フィッシング)」を掛け合わせた造語。
最近では、SMSだけでなく、業務チャットやSNSのダイレクトメッセージなども悪用されます。
例えば、取引先の担当者を装ってチャットでファイル共有を依頼したり、社内の管理者を名乗って不審な認証操作を指示したりするケースです。
メール以外の連絡手段であっても、送信者の本人確認が必要です。
| ⑤ 正規の認証・アプリ連携を悪用する攻撃 |
近年は、偽のログイン画面を作るだけでなく、正規の認証機能を利用者自身に操作させる手口も確認されています。
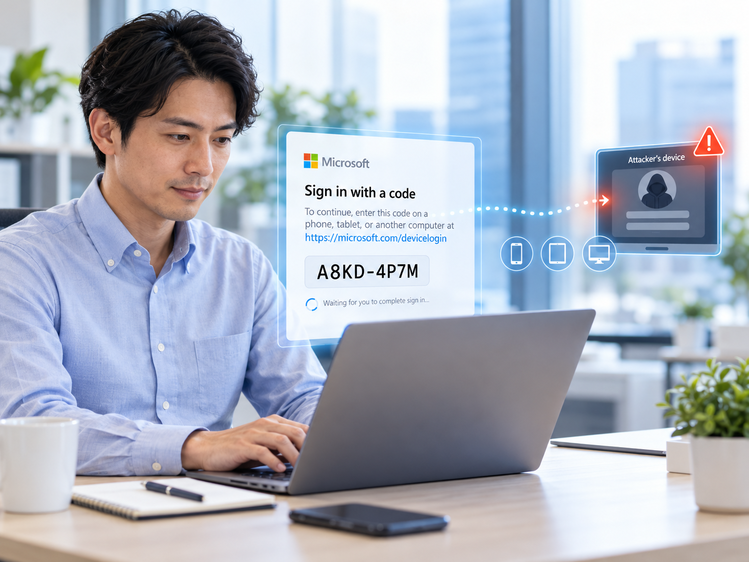
例えば、デバイスコードフィッシングでは、攻撃者が利用者を誘導し、不正なログインにつながる認証コードを入力させます。
また、OAuthの同意フィッシングでは、外部アプリにメールやファイルなどへのアクセス権限を与えるよう仕向けます。
これらは、単純にパスワードを盗む攻撃とは異なり、正規の認証・認可の仕組みを悪用する点が特徴です。
多要素認証を導入していても、利用者をだまして操作させることで被害が発生する可能性があります。
(参考)デバイスコードフィッシングとは?MFA利用企業も注意したい認証攻撃の仕組みと対策
(参考)OAuth連携とは?Google Workspace・Microsoft 365の外部アプリ連携に潜むセキュリティリスク
| ⑥ のぞき見や不正な立ち入り |
ソーシャルエンジニアリングは、インターネット上だけで行われるわけではありません。
例えば、次のような手口もあります。
| ✖️ ショルダーサーフィン(ショルダーハック):背後などからパスワードの入力画面や機密情報をのぞき見る。カフェや新幹線での移動中など、社外でテレワークをしている際に背後から画面をのぞき見たり、オフィス内でパスワードを入力する際の手元の動きを見る ✖️ トラッシング:廃棄された書類や付箋に書かれたパスワードのメモ、記録媒体、顧客リストのプリントアウトなどから重要情報を探し出す ✖️ テールゲーティング/ピギーバッキング:社員や清掃業者、配達員になりすまし、正規の従業員の後についてオフィスや制限区域内に物理的に侵入する。日本のオフィスでの「後ろから人が来たら、親切心でドアを開けて待ってあげる」という習慣を悪用する |
いずれも、人の行動や管理上の隙を利用して情報や設備へ近づこうとする手法です。
生成AIで巧妙になるソーシャルエンジニアリング
従来の不審メールには、不自然な日本語や誤字脱字など、見分けるための手掛かりがありました。
しかし、生成AIを利用すると、自然な日本語のメールや、相手の業務内容に合わせた文章を容易に作成できます。
さらに、音声や映像を生成・加工する技術も、なりすましに悪用される可能性があります。
生成AIが悪用される例
| ① 自然な日本語による詐欺メール |
取引先とのやり取りに似せた文章や、経営者からの業務指示に見えるメールを作成します。
| ② 特定の社員に合わせた攻撃 |
企業のホームページやSNSなどの公開情報を利用し、担当者の氏名、役職、仕事内容に合わせた内容を作成します。
| ③ 音声によるなりすまし |
AIで生成した音声を利用し、経営者や取引先の担当者に似た声で連絡することがあります。
| ④ 映像を利用したなりすまし |
本人に似せた映像や音声によって、オンライン会議の参加者が本物であるかのように見せる手口も考えられます。
米国FBIも、生成AIによる文章・音声・映像が詐欺やなりすましに悪用される危険性を注意喚起しています。
今後は、文章の自然さや声の聞き覚えだけで相手を信用せず、普段と異なる依頼や重要な指示については、別の方法で本人確認をすることが重要になります。
(参考)生成AIを業務で使っても大丈夫?無料AI・有料AI・個人アカウント利用のリスクと安全な使い方
社員がだまされたときに起こること
ソーシャルエンジニアリングの被害は、パスワードの流出だけではありません。
攻撃者が最初に得た情報や権限を足掛かりとして、被害が広がる可能性があります。
例えば、次のような流れが考えられます。
| ① 不正な連絡を受ける |
| 社員が取引先やITサポート担当者を装ったメール、電話、チャットなどを受け取ります。 |
| ② 攻撃者の指示に従ってしまう |
| 不審なリンクから認証情報を入力したり、外部アプリへのアクセスを許可したりします。 |
| ③ アカウントや情報が悪用される |
| 攻撃者がメール、クラウドストレージ、顧客情報などへ不正にアクセスする可能性があります。 |
| ④ 被害が社外にも広がる |
|
侵害されたメールアカウントから取引先へ不審なメールを送ったり、盗んだ情報を使って別の攻撃を仕掛けたりすることがあります。 また、攻撃者に誘導されて不正なプログラムを実行した場合には、マルウェア感染につながることもあります。 例えば、インフォスティーラーと呼ばれるマルウェアは、端末に保存された認証情報などを盗み取ることがあります。 もちろん、不審なメールを開いたり、リンクをクリックしたりしただけで、必ず情報漏えいが発生するわけではありません。何を入力し、何を許可し、どのような操作をしたかによって危険性は異なります。 だからこそ、少しでも不審な操作をしてしまったと思ったら、自己判断で放置せず、早めに社内へ報告することが大切です。 |
中小企業が実施したいソーシャルエンジニアリング対策
ソーシャルエンジニアリングを完全に防ぐことは簡単ではありません。
しかし、社員への注意喚起だけでなく、業務の仕組みや技術的な対策を組み合わせることで、被害の可能性を減らすことができます。
| ① 重要な依頼は別の方法で確認する |
振込先の変更、機密情報の送付、アカウント権限の変更など、重要な依頼については、メールやチャットだけで判断しないルールを設けます。
例えば、振込先変更の依頼が届いた場合は、そのメールへの返信ではなく、以前から確認している電話番号へ連絡して事実確認を行います。
| ② 多要素認証(MFA)を導入する |
パスワードだけに依存せず、多要素認証を導入することは重要な対策です。
ただし、認証コードを聞き出したり、偽サイトで認証情報を中継したりする攻撃には、一般的なMFAだけでは十分に対応できない場合があります。
可能であれば、パスキーやFIDO2対応のセキュリティキーなど、フィッシングに強い認証方式も検討しましょう。
(参考)パスキーって何? もう“パスワードいらない認証”をやさしく解説
| ③ メールのセキュリティ対策を整える |
SPF・DKIM・DMARCなどのメール認証技術や、メールの不審なURL・添付ファイルを検査する仕組みを活用します。
DMARCは、自社ドメインのなりすまし対策として重要ですが、似たドメインを使ったメールや、乗っ取られた正規アカウントからのメールをすべて防げるものではありません。
技術的な対策と社員の確認手順を組み合わせることが必要です。
(参考)DMARCとは?なりすましメール対策の基本を中小企業向けに解説
| ④ アカウントやアクセス権限を適切に管理する |
社員全員に必要以上の権限を付与しないようにします。
特に、管理者権限、外部アプリとの連携、共有ファイルへのアクセス権限などは、定期的に確認することが大切です。
| ⑤ 振込や重要情報の送付は複数人で確認する |
例えば、振込先の登録・変更と承認を別の担当者が行うなど、一人の判断だけで重要な処理が完了しない仕組みを設けます。
少人数の企業でも、一定金額以上の振込や重要情報の社外送付には、別の担当者の確認を必要とするなど、簡単なルールから始められます。
| ⑥ 社員教育を継続する |
リソースが限られている中小企業においては、従業員一人ひとりのセキュリティ意識が組織全体の防御力に直結します。
ソーシャルエンジニアリングの手口を知ることは、被害防止の第一歩です。
ただし、一度研修を実施すれば終わりではありません。手口は日々巧妙化しているため、一度研修を行って終わりではなく、定期的に最新の事例を共有し、注意喚起を行う必要があります。
不審メールの事例紹介、短時間の社内勉強会、模擬フィッシング訓練などを継続して行い、日常業務の中で注意できるようにしましょう。
| ⑦ インシデント対応の手順を決めておく |
どれだけ注意しても、社員がだまされてしまう可能性はあります。
そのため、被害が疑われる場合に、誰へ報告し、どのように被害拡大を防ぐかを決めておく必要があります。
例えば、IDやパスワードを入力してしまった場合は、管理者に速やかに報告し、必要に応じてパスワードの変更、セッションの失効、不審なログインの確認などを行います。
外部アプリへの不正なアクセス許可が疑われる場合には、パスワード変更だけでなく、アプリの権限やトークンの取り消しが必要になることもあります。
初動対応を誤ると、被害の拡大や原因調査の妨げになる場合があります。具体的な対応手順を事前に準備しておくことが重要です。
(参考)インシデント対応とは?サイバー攻撃を受けたとき中小企業が最初にすべきこと
万が一に備え、社内の報告体制と外部の相談先を決めておく
ソーシャルエンジニアリング対策では、「社員がだまされないようにすること」に意識が向きがちです。
しかし、それだけでは十分ではありません。
攻撃者は、人が忙しいときや焦っているとき、普段と異なる状況に置かれたときなどを狙ってきます。
どれだけ教育を受けていても、判断を誤ることはあります。
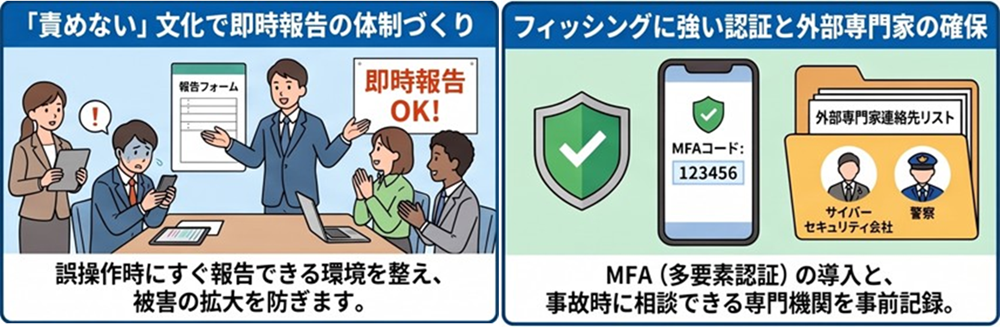
そこで重要になるのが、不審なことに気づいた段階で、社員がためらわずに報告できる社内体制です。
例えば、次のようなルールを決めておくとよいでしょう。
✅ 不審なメールや電話を受けた場合の報告先を決める
✅ 認証情報を入力してしまった場合は、すぐに報告する
✅ 判断に迷う依頼は、独断で処理せず確認する
✅ 報告した社員を一方的に責めず、再発防止につなげる
✅ 不審なメールや操作履歴など、調査に必要な情報を残す
特に重要なのは、報告が遅れないことです。
「怒られるかもしれない」「自分の勘違いかもしれない」と考えて報告をためらうと、その間に被害が広がってしまう可能性があります。
また、社内だけでは判断や対応が難しい場合に備え、外部の相談先も決めておきましょう。
相談先としては、次のような機関や専門家が考えられます。
| IPA(情報処理推進機構): 企業向けのサイバーセキュリティ相談窓口を設けており、初動対応に関する助言や専門業者の紹介などを行っています。 |
| JPCERT/CC: サイバーセキュリティインシデントに関する相談や情報提供を受け付けています。 |
| IT保守会社・セキュリティ専門会社: 不正アクセスの調査、アカウントの保護、端末の隔離や復旧など、具体的な技術対応を依頼する相談先になります。 |
| 保険会社・保険代理店: サイバー保険に加入している場合、事故時の連絡先や利用できる専門家支援、補償条件などを確認します。 |
実際に被害が発生してから相談先を探すのでは、対応が遅れる可能性があります。
自社で対応できる範囲と、外部の専門家に依頼すべき範囲を整理し、連絡先を一覧にしておくことをおすすめします。
(参考)CSIRTとは?中小企業にも必要なインシデント対応体制を分かりやすく解説
まとめ|「人がだまされる可能性」を前提に、会社を守る仕組みをつくる
ソーシャルエンジニアリングは、コンピューターやシステムの弱点だけでなく、人間の心理や日常業務の流れを悪用する攻撃です。
フィッシング、なりすまし、電話、チャット、正規の認証機能の悪用など、攻撃の入口は多岐にわたります。
生成AIの普及によって攻撃がさらに巧妙になる中、社員一人ひとりの注意力だけに頼る対策には限界があります。
中小企業がまず取り組みたいのは、次の3つです。
-
不審な依頼を確認する仕組みをつくる
-
社員が迷わず報告できる社内体制を整える
-
万が一の際に相談できる外部の専門家を決めておく
大切なのは、だまされた社員の責任を追及することではなく、同じような攻撃で被害が起きない仕組みへと改善することです。
「誰もだまされない会社」を目指すのではなく、「だまされる可能性があっても、被害を防ぎ、早く気づき、適切に対応できる会社」を目指すことが、これからの中小企業に求められるセキュリティ対策ではないでしょうか。
自社のセキュリティ対策に不安を感じている方、何から始めればよいかわからない方は、ぜひ一度LYSTにご相談ください。システムと人の両面から、皆様の重要なビジネスと信頼をお守りします。